Vigyázzon, hogy hol hosszabbítja meg a vírusvédelmét!
Internetes csalók ezúttal a McAfee nevével élnek vissza, és személyes, valamint bank- és hitelkártya adatokat próbálnak kipuhatolni. Ne dőljön be a trükknek!
A McAfee, mint az egyik legismertebb biztonsági cég ezúttal az internetes csalók és adathalászok célkeresztjébe került. A kiberbűnözők egy viszonylag egyszerűen kivitelezett megoldást választottak ahhoz, hogy a gyanútlan felhasználók legfontosabb adatait megkaparinthassák. Egyrészt adathalász módszerekkel manipulálnak, másrészt merítenek a technikai támogatásos csalások adta lehetőségekből is.
A támadás során a felhasználó webböngészőjében egy meglehetősen megtévesztő weboldal nyílik meg, amelyben arról kap tájékoztatást, hogy a McAfee előfizetése hamarosan le fog járni, ezért azt meg kell újítani. A weblapon megtalálható egy "Renew Now" feliratú gomb, amire kattintva egy felugró ablak jelenik meg. Ebben a csalók elkérik a felhasználó bankkártyájának számát, lejárati dátumát és a CVC kódot. Ha ezt is megadja a netező, akkor egy újabb űrlap jelenik meg, amiben nevet, címet, telefonszámot és e-mail címet is bekérnek az elkövetők. Ha ezen az űrlapon is továbbjut a felhasználó, akkor egy weblapon láthatóvá válik, hogy az előfizetésének megújítása sikeres volt, és egy telefonszám felhívásával segítséget kérhet egyebek mellett szoftvertelepítéshez.
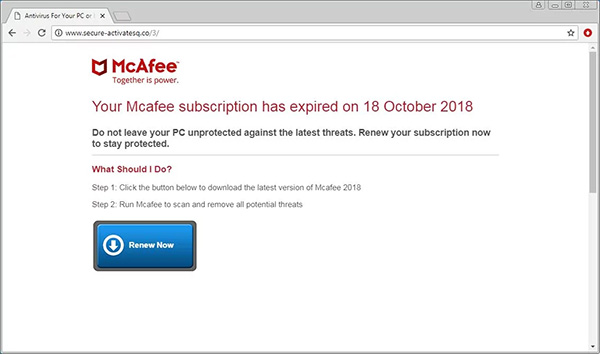
A kártékony weboldal - Forrás: Thomas Roccia
A valóságban azonban mindez csak látszat. Az említett folyamat során nem történt más, mint a csalók megkaparintották a csőbe húzott felhasználó személyes és banki adatait, miközben eszük ágában sem volt bármiféle előfizetést meghosszabbítani. Sőt még a technikai támogatásos csalást is előkészítették. Így amikor az áldozatuk rájön arra, hogy valami nincs rendben, és semmiféle előfizetést nem kapott, akkor felhívja a megadott telefonszámot. Ezen pedig a csalók távoli hozzáférést kérnek a PC-hez, hogy érdemben segíteni tudjanak. Persze ekkor sincs szó semmiféle jótékony támogatásról, hiszen kizárólag a számítógéphez való hozzáférés a céljuk.
Ezek a csalások sok tanulsággal szolgálnak, de a legfontosabb, hogy a szoftvereinket, előfizetéseinket csak megbízható helyen keresztül hosszabbítsuk meg. Ellenkező esetben nemcsak az előfizetésünk bánhatja, hanem a bizalmas adataink is illetéktelen kezekbe kerülhetnek.
Frissítés: az eset kapcsán a Thomas Roccia, a McAfee biztonsági szakértője egy vizsgálatot kezdeményezett, aminek során arra is fény derült, hogy a problémás weboldalakat kiszolgáló szerverről további reklámprogramok is felkerülhetnek a PC-kre. Vagyis a csalók összetettebb akciókat indítottak, mint azt korábban sejteni lehetett.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat