Veszélyes nyári akciók
Az internetes csalók felkészültek a nyárra. Tömegével terjednek a hamis, akciós ajánlatok, amelyek az egészségünkre és az adatainkra is veszélyt jelenthetnek.
A G Data biztonsági cég arra hívta fel a figyelmet, hogy az elmúlt hetekben gombamód megszaporodtak a kéretlen e-mailekben érkező akciós napszemüveg-ajánlatok, miközben a csalók a Facebookon is egyre aktívabbá váltak. A spammerek két kedvenc márkája a Ray-Ban és az Oakley lett, ezért nem érdemes bedőlni a márkás napszemüvegeket 60-80 százalékos kedvezménnyel kínáló hamis e-maileknek, illetve webshopoknak. Aki így tesz, az nem csupán a szeme egészségét kockáztatja egy UV-védelem nélküli, hamis szemüveg megvásárlásával, de hitelkártyája adatait is illetéktelen kezekbe adhatja.
A biztonsági kutatók több száz spamkampányt elemeztek. Az átvizsgált e-mailek egyikéhez sem tartozott csatolmány, azonban mindegyik tartalmazott olyan weboldalakra mutató linkeket, melyeken a reklámozott szemüvegek látszólag megvásárolhatók voltak. Jó néhány kéretlen küldemény meglehetősen professzionálisnak tűnt, mintha a valódi márka valódi reklámkampányáról lenne szó. Az alvilági kampányok esetében azonban van néhány olyan jellegzetesség, amik elárulhatják, hogy csalók próbálnak ügyeskedni.
Az első ilyen a márkanevek írásmódja. A Ray-Ban esetében például a spamkampányok gyakran olyan weboldalakra vezetnek, ahol a márkanév Ray_Ban, Ray.Ban vagy RayBan formában van feltüntetve. A második árulkodó jel, hogy a spammerek sokszor nem elég figyelmesek. Megtörténik, hogy a levél tárgyában 65 százalékos kedvezményt ígérnek, a törzsében pedig már 70 százalékost írnak. Ez általában annak köszönhető, hogy a különböző kampányok elemeit automatizmusokkal variálják. Végül sokszor előfordul az is, hogy a kéretlen e-mailek csak egy meghatározott ideig élő kedvezményt kínálnak, de egyes ajánlatok határideje már akkor elmúlt, amikor megkapjuk az e-mailt.
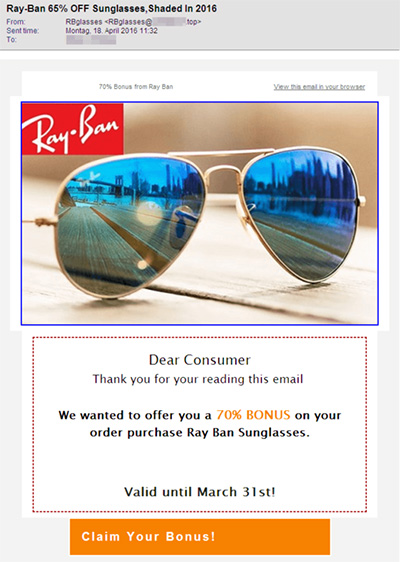
Forrás: G Data
Eltérített kattintások
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat