Veszélyekre figyelmeztet a Microsoft appja
A Microsoft Authenticator mobil alkalmazás egy hasznos biztonsági funkcióval gyarapodott.
A kétfaktoros hitelesítések egyre népszerűbb eszközeivé válnak azok a mobil alkalmazások, amelyek egyszer használatos kódok generálására alkalmasak. Ezen szoftverek közül az egyik a Microsoft Authenticator, amelyet a Microsoft rendszeresen újabb funkciókkal bővít. A legutóbbi frissítéssel egy olyan újdonság érkezett, amelynek révén az app nemcsak a hitelesítések megerősítésében juthat szerephez, hanem a felhasználói fiókok bizonyos szintű felügyeletében is.
Az Authenticator mostantól alkalmas arra, hogy a Microsoftnál létrehozott személyes profilok esetében bekövetkező, biztonsági szempontból releváns eseményekre figyelmeztessen. Igy például értesíti a felhasználót, ha megváltozik a profiljának jelszava, vagy a fiókhoz kapcsolt e-mail címe, illetve telefonszáma. Ezáltal a hitelesítő appon keresztül lehet értesülni arról is, ha esetleg illetéktelen személy változtatott bármit a fiók legfontosabb beállításain.
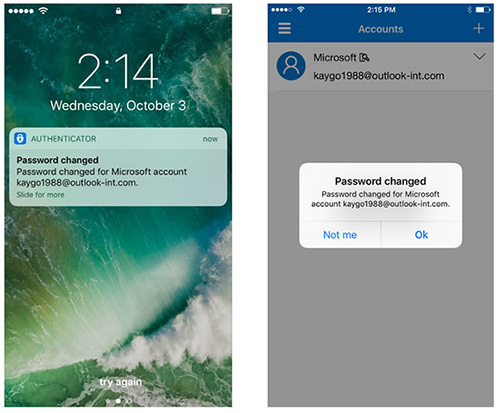
Alex Simons, a Microsoft szakértője szerint az új funkció gyorsabb reagálást tesz lehetővé egy esetleges biztonsági incidens során.
A Microsoft Authenticator Android, iOS, illetve Windows Phone alapú készülékekre is telepíthető, és a Microsoft szolgáltatásai mellett egyéb esetekben (például Google, Facebook) is használható kétfaktoros azonosítás során.






-
Az Oracle 19 biztonsági rést foltozott be a VirtualBoxon.
-
Több mint 70 biztonsági rést foltoztak be a Mozilla fejlesztői a Firefox böngészőn.
-
A Google Chrome ezúttal 42 biztonsági hibától vált meg.
-
Az NGINX kapcsán egy biztonsági rést kell befoltozni.
-
Magas veszélyességi besorolással látta el az Acronis a legutóbb feltárt sebezhetőséget.
-
Az Apple a macOS 27 kiadásával rengeteg sebezhetőséget szüntetett meg.
-
Az Apple a iOS 27 és iPadOS 27 sok sebezhetőséget szüntet meg
-
Az Apple megközelítőleg 100 biztonsági rést foltozott be a watchOS-en.
-
Az Oracle 11 biztonsági rést foltozott be a Database Serveren.
-
A PyPDF-hez több biztonsági javítás vált elérhetővé.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat