Újjászületett az adatlopó androidos vírus
Egy még tavaly felfedezett androidos kártékony programnak egy újabb változata jelent meg, amely a korábbiaknál intenzívebben ostromolja a mobil készülékeket.
A NotCompatible névre keresztelt kártevőről először a Lookout számolt be 2012 tavaszán. A kártékony program legfontosabb célja az volt, hogy a fertőzött készülékeket proxy funkciókkal vértezze fel, amelyek révén egyrészt képes volt megfigyelni a hálózati adatforgalmat, másrészt lehetőséget biztosított kártékony, online műveletek végrehajtására. A károkozó akkori variánsa elsősorban adatlopásra koncentrált. Amikor a felhasználó egy fertőzött okostelefonon vagy táblagépen internetezett, webáruházban vásárolt, stb., és megadta a hitelkártyaszámát, akkor a NotCompatible azonnal továbbította azt a terjesztői számára. "A kártékony program meglehetősen hatékonyan alakítja át az androidos telefonokat egy átjáróvá, amelyen keresztül a hálózati adatforgalom kijuthat" - nyilatkozta Kevin Mahaffrey, a Lookout Security műszaki igazgatója még tavaly.
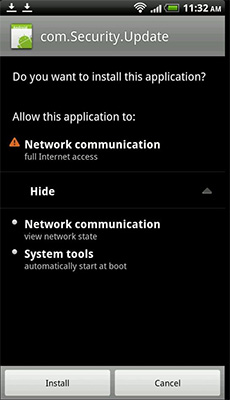
Az elmúlt egy évben a NotCompatible készítői nem pihentek, és a színfalak mögött fejlesztgették a károkozójukat. A Lookout szakemberei a napokban le is fülelték az egyik legújabb variánst, amely a korábbiaknál intenzívebb terjedésbe kezdett. A biztonsági cég átalagosan napi 20 ezer példányt detektál belőle. A korábbi változataitól eltérően ezúttal elsősorban nem weboldalakon keresztül terjed, hanem kéretlen elektronikus levelek révén. Ezekben olyan linkek szerepelnek, amelyek látszólag egy ártalmatlan androidos alkalmazás letöltését teszik lehetővé.
A károkozó alapvető tulajdonságai változatlanok maradtak, így továbbra is igyekszik átjáróként használni a fertőzött rendszereket. A céljaiban azonban már megfigyelhető némi változás, ugyanis a vírusterjesztők a NotCompatible segítségével most védett hálózatokhoz próbálnak hozzáférést szerezni. A károkozó rendszeresen kapcsolatba lép egy vezérlőszerverrel, amelyre adatokat tud kiszivárogtatni.
Védekezés
A NotCompatible elleni védekezést elősegíthetik különféle mobilbiztonsági alkalmazások, azonban az óvatosságnak és a körültekintő alkalmazástelepítésnek legalább ilyen fontos szerep jut. A legálisnak tűnő szoftvereknek álcázott trójai ugyanis csak akkor képes károkozásra, ha azt a felhasználó manuálisan letölti, majd telepíti. Eközben pedig számos jogosultság, engedély megadására is szüksége van ahhoz, hogy valóban működőképessé váljon. A Lookout szerint amennyiben a felhasználó böngészőn keresztül próbál beszerezni egy ilyen alkalmazást, akkor legtöbbször még egy plusz megerősítésre is szükség van a telepítőfájl (APK) letöltése előtt.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat