Újabb kiskapu nyílt a vírusok előtt
Egy biztonsági kutatás arra derített fényt, hogy a virtualizáció során használatos fájlok nagyon könnyen válhatnak vírushordozóvá.
A vírusterjesztők folyamatosan keresik azokat a kiskapukat, amiken keresztül be tudják juttatni a kártékony kódjaikat a cégek, intézmények hálózataiba. Számukra az egyik legkézenfekvőbb megoldás, ha ártalmatlannak látszó fájlokba rejtik a károkozóikat. Csakhogy erre a víruskeresők is figyelnek, és mélységi keresésekkel jó esetben ki tudják szűrni a nemkívánatos jövevényeket.
Will Dormann, a CERT Coordination Center biztonsági kutatója arra volt kíváncsi, hogy az antivírus technológiák valóban minden fájltípus esetén képesek-e a mélységi keresések elvégzésére. A kutatása egészen aggasztó eredményekkel zárult.
A szakember VHD, illetve újabb, VHDX fájlok tesztelésével kezdte a vizsgálatokat. Ezekbe elhelyezett egy-egy EICAR fájlt, amelyet alapból minden víruskereső ismer. Ezt követően a "fertőzött" VHD/VHDX fájlokat feltöltötte ellenőrzésre a VirusTotalra, és megdöbbenésére egyetlen víruskereső sem riasztott. Ezután ISO és IMG állományokkal próbálkozott hasonló módon. Ez esetben a VirusTotalon 16 víruskereső jelzett veszélyt a több mint 50 víruskereső motor közül. Vagyis ekkor javult a felismerési arány, de korántsem kielégítő módon.
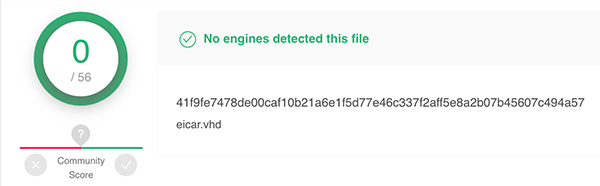
Forrás: Will Dormann
Dormann aggodalmának adott hangot, mivel véleménye szerint napjainkban a VHD/VHDX fájlok a támadók számára kiváló terepet jelentenek a vírusok hálózatokba történő bejuttatásához. Egyrészt - kellő védelmi intézkedések nélkül - áthatolnak az átjárók biztonságát ellenőrző technológiákon, és a végpontokon sem keltenek gyanút. Ráadásul az újabb Windows verziók esetében elég ezekre kétszer kattintani, és máris elérhetővé válnak a bennük lévő állományok. Nyilván ekkor már az on-access alapon működő víruskeresők könnyebben ismerhetik fel a nemkívánatos kódokat, de mindez nem fedi el azt a tényt, hogy a kártékony programok már bekerültek a kiszemelt szervezet informatikai rendszerébe.
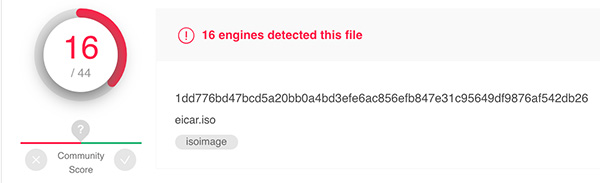
Forrás: Will Dormann
Védekezési lehetőségek
Prémium előfizetéssel!






-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.
-
Az SAP a szokásosnál több sérülékenységre hívta fel a figyelmet a havi frissítései kapcsán.
-
A SharePoint Server frissítésével 27 biztonsági rés vált befoltozhatóvá.
-
A Microsoft az Exchange Servert is frissítette a novemberi hibajavító kedden.
-
A Microsoft 59 sérülékenységről számolt be az SQL Serverrel kapcsolatban.
-
A Zulip Server öt biztonsági hiba miatt szorul frissítésre.
-
Az IBM Security SOAR-hoz újabb biztonsági frissítés érkezett.
-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat