Új funkcióval lép fel az adathalászok ellen a 1Password
Egy hasznos biztonsági funkcióval gyarapodott a 1Password jelszókezelő.
A 1Password az egyik legszélesebb körben használt, online jelszókezelő szolgáltatás, amelynek funkciót vállalati körökben is előszeretettel veszik igénybe. Ennél fogva a szolgáltatás használata során sok olyan tapasztalat gyűlik össze az üzemeltetőknél, amelyeket hasznosíthatnak a fejlesztéseik során.
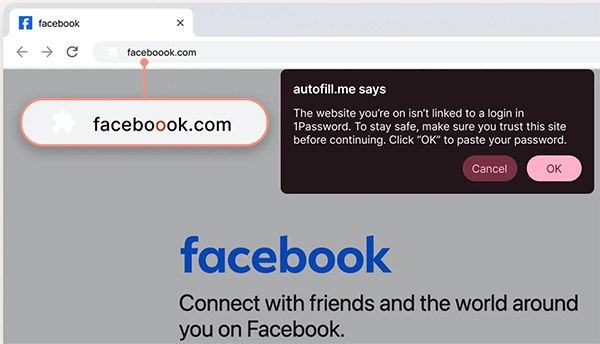
Az egyik ilyen tapasztalat, hogy a felhasználók még mindig sok esetben könnyedén megtéveszthetők trükkös domain nevekkel, amelyek gyakorta csak 1-2 karakterben különböznek a legitim weboldalakra vezető változataiktól. Ezért a 1Password egy újabb védelmi réteget vezetett be az ilyen típusú adathalászat kockázatainak csökkentése érdekében.
Hasonlóan számos más jelszókezelőhöz, a 1Password sem tölti ki automatikusan a hitelesítő adatokat a weboldalakon akkor, ha a webböngészőben lévő URL nem felel meg az adatbázisában korábban eltárolt egyik webcímnek sem.
Forrás: 1Password
Több esetben megfigyelhető, hogy ha egy felhasználó egy adathalász oldalra kerül, és nem veszi észre, hogy a webcímben eltérés van, akkor azt gondolja, hogy a jelszókezelő meghibásodott, nem működik, és (némi bosszankodás után) beírja manuálisan a hitelesítő adatait, amivel azokat kiszolgáltatja a csalóknak. Az ilyen esetek megelőzése érdekében mostantól a 1Password egy új védelmi eszközt élesít, amely ellenőrzi, hogy fennáll-e adathalászat gyanúja az adott webcím kapcsán, és szükség esetén egy felbukkanó dialógusablak segítségével tájékoztatja a felhasználót a kockázatokról. A fejlesztők reménye szerint ezzel jó esetben fel tudják hívni a felhasználó figyelmét arra, hogy vélhetőleg problémás oldalon igyekszik megadni az adatait.
Prémium előfizetéssel!






-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.
-
Kritikus veszélyességű hibákat orvosolt az Adobe a ColdFusion kapcsán.
-
11 biztonsági hibajavítás érkezett az e-kereskedelmi platformjához.
-
Az SAP kritikus veszélyességű hibákat is megszüntetett az októberi frissítéseivel.
-
Több mint 1000 biztonsági hibát javított a Microsoft a Windows operációs rendszer kapcsán.
-
134 biztonsági hibajavítást kapott az Office az októberi hibajavító kedden.
-
A Microsoft kiadta az SQL Server októberi biztonsági frissítését.
-
Az Exchange Server hét biztonsági javítással bővült.
-
A szokásosnál több biztonsági rést foltoztak be a SharePoint Server fejlesztői.
-
A TinyMCE egy közepes veszélyességű hibát tartalmaz.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat