Új biztonsági funkció élesíthető az Azure AD-ban
A Microsoft elkezdte széles körben elérhetővé tenni az Azure Active Directory (Azure AD) biztonságát növelő új funkciót.
A Microsoft is pontosan tudja, hogy az Azure akkor tud továbbra is növekedni, ha az megfelelő biztonságot nyújt az ügyfelei számára. Ezért tavaly is folyamatosan mutatta be a biztonsági szolgáltatásait, védelmi funkcióit. Különösen odafigyelt a hitelesítésekkel kapcsolatos fejlesztésekre, aminek eredményeként létrejött egyebek mellett a Security Defaults nevű funkció.
Erősebb biztonság alapértelmezésként
A Security Defaults célja, hogy segítséget nyújtson a szervezetek számára az Azure AD, illetve az azon keresztül elérhető szolgáltatások védelmének megerősítésében. Méghozzá olyan módon, hogy ne kelljen az üzemeltetőknek mindezzel hosszú időt tölteniük. Így aztán olyan alapértelmezett beállításokat, házirendeket és megkötéseket vezet be, amik a Microsoft szerint jelentős mértékben tudják csökkenteni a kockázatokat.
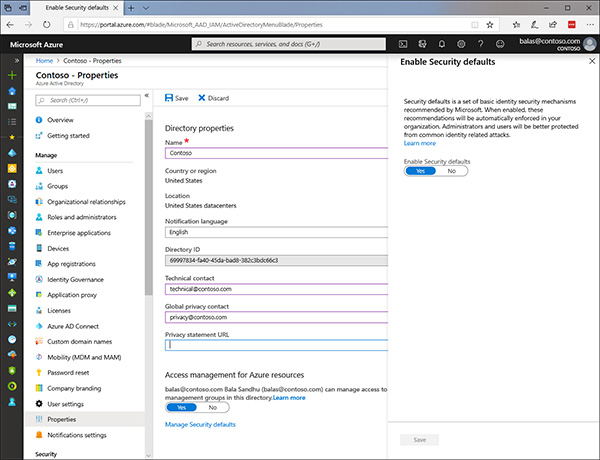
Forrás: Microsoft
Az új funkció elsősorban azon támadások ellen képes fellépni, amelyek jelszavakkal kapcsolatos visszaélések, illetve különféle adathalász módszerek révén szoktak bekövetkezni. A hitelesítések biztonságát önmagában már azzal jelentősen növeli, hogy a bekapcsolásához megköveteli a kétfaktoros azonosítást minden Azure AD felhasználó esetében. Ez viszont egy olyan pont is egyben, ami a pár kattintásos bevezetését igencsak megkérdőjelezi hiszen, ha egy szervezet még nem alkalmaz teljes körűen kétfaktoros beléptetést, akkor ennek végig vitele nem kis feladatot jelenthet egy nagyobb cég életében. Ugyanakkor biztonsági szempontból kétségtelenül fontos lépés.
Prémium előfizetéssel!






-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat