Szembe szállnak a vírusokkal az Intel új processzorai
Az Intel hardver szinten próbál fellépni a kártékony programok, valamint az azok által alkalmazott technikák ellen.
Az Intel processzorai kapcsán az utóbbi években számos biztonsági probléma merült fel. Ugyanakkor a vállalat fejlesztői nem kizárólag ezek kiküszöbölésével foglalatoskodnak, hanem új védelmi eljárásokat is igyekeznek kidolgozni annak érdekében, hogy már a CPU-k szintjén elősegítsék a védekezést a kártékony kódok ellen. Ezen erőfeszítések egyik legújabb gyümölcsét az úgynevezett CET (Control-Flow Enforcement Technology) jelenti.
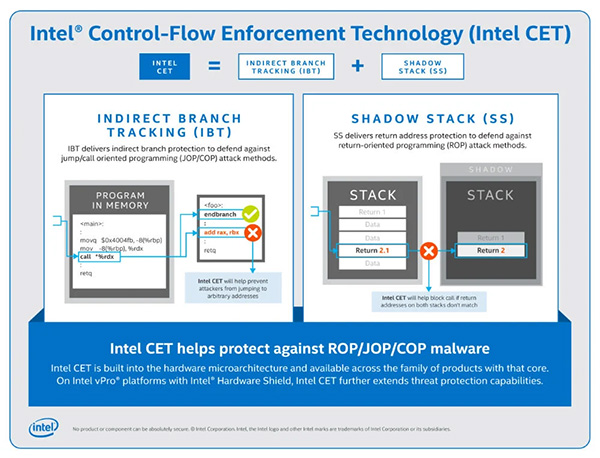
A CET lényege, hogy hardverszinten akadályozza meg azon nemkívánatos kódok futását, amelyek megpróbálják megkerülni a napjainkban is létező védelmi vonalakat, köztük a DEP-et (Data Execution Prevention). A technológia alkalmas a következő módszerek elleni fellépésre:
- JOP - jump oriented programming
- COP - call oriented programming
- ROP - return-oriented programming
Az Intel által kiszemelt támadási módszerek az úgynevezett control-flow hijacking típusú károkozások közé sorolhatók, amiket egyre több ártalmas program állít a kiberbűnözők szolgálatába. Ilyen módon nem meglepő, hogy az Intel mérnökei e technikák nemkívánatos használata ellen próbálnak fellépni.
A processzorokba épített CET-védelem önmagában nem lenne életképes, ha az operációs rendszer nem támogatná annak használatát. Ezért az Intel az elmúlt időszakban szorosan együttműködött a Microsofttal e területen is, így a Windows 10 is megkapja a CET-támogatást Hardware-enforced Stack Protection néven. Az újdonság a Windows 10 Insider program keretében már elérhető.
Az Intel jelezte, hogy a CET első körben a Tiger Lake mobil processzoraiba kerül bele, de ezt követően az asztali és a szerver CPU-kban is megjelenik majd. Azt azonban egyelőre nem lehet tudni, hogy erre pontosan mikor kerül majd sor.






-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.
-
Az Apple a macOS-hez 263 biztonsági hibajavítást adott ki.
-
Több mint 160 biztonsági rés vált befoltozhatóvá a iOS és az iPadOS operációs rendszereken.
-
Az Apple fontos frissítést adott ki a watchOS operációs rendszeréhez.
-
Az IBM QRadar SIEM kapcsán két kritikus sérülékenységre derült fény.



Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat