Súlyos támadás ért egy szállodaláncot
Az MGM Resorts International szállodalánc egy súlyos kibertámadásról számolt be, amely a legfontosabb informatikai rendszereinek leállását vonta maga után.
Az MGM Resorts International nem először kerül a biztonsági hírek élére, hiszen 2019-ben is elszenvedett már egy súlyos adatbiztonsági incidenst. Az eset 2020-ban került nyilvánosságra, amikor az egyik hacker fórumon egy olyan lopott adatbázis vált elérhetővé, amelyről beigazolódott, hogy az MGM egyik felhős szolgáltatását ért kibertámadás során jutott illetéktelen kezekbe. Az az incidens akkor több mint tízmillió személy adatát érintette, és egyebek mellett neveket, születési dátumokat, e-mail címeket, postázási címeket, valamint telefonszámokat is tartalmazott.
A fenti eset után nem meglepő, hogy a szállodalánc informatikai rendszerét ért újabb kibertámadás hírére sokan felkapták a fejüket. Az incidens vasárnap történt, és az észlelését követően azonnal megkezdődött az üzemeltetők részéről a reagálás. Hamar kiderült, hogy egy jelentős támadásról van szó, ezért az illetékes szakemberek úgy döntöttek, hogy üzletmenet-folytonossági szempontból kritikus rendszereket is leállítanak annak érdekében, hogy megelőzzék az esetleges további károkat.
Az incidensreagálás során meghozott védelmi intézkedések következtében elérhetetlenné vált a szállodalánc weboldala, illetve az online foglalási rendszere. Mindezek mellett használhatatlanná váltak a vállalat által üzemeltetett kaszinókban lévő ATM-készülékek, illetve a hitelkártyák elfogadására alkalmas gépek.
Az MGM Resorts a kibertámadás tényét a Twitteren (X-en) erősítette meg, majd a lecsupaszított weboldalán is publikált egy rövid közleményt. Ebben azonban csak annyi állt, hogy a teljes funkcionalitású weboldala elérhetetlenné vált, ezért a foglalásokat és az egyéb ügyeket telefonon keresztül lehet intézni.
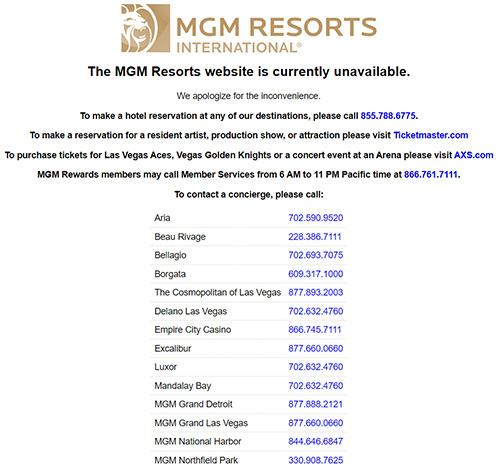
A vállalat egyelőre nem közölte, hogy pontosan miként valósult meg a támadás, és az járt-e adatszivárgással vagy adatvesztéssel.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat