
-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.






OpenAI: a saját mérnökünk hallgatta le a vezetőket
iCloud naptár segítségével fertőz a MacSync trójai


Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.

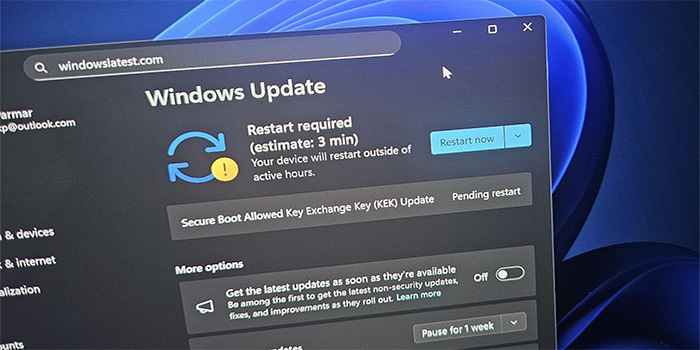
Fontos figyelmeztetést adott ki a Microsoft

Banki appokkal trükközik a Hirudo vírus
OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat