Saját magával riogat a Flubot trójai, majd lecsap
Netes csalók a Flubot trójaival riogatják az okostelefonok tulajdonosait, akik, ha bedőlnek a trükknek, akkor nem mással fertőződik meg a készülékük, mint a Flubot trójaival.
A Flubot és a hozzá kapcsolódó botnet tavaly óta okoz problémákat az androidos készülékek esetében. Először spanyol felhasználók okostelefonjait, táblagépeit vette célba, majd elkezdett más országokba is terjedni. Így Németországban, Lengyelországban, Svájcban is megjelent, majd Magyaroroszágra is betette a lábát. Most pedig egyebek mellett Ausztráliában szedi az áldozatait.
Márciusban a katalán rendőrség arról számolt be, hogy sikerült elfognia a Flubot botnetet üzemetető csoport vezetőjét, de úgy tűnik, hogy ezzel nem áldozott le a kártékony programnak. A svájci PRODAFT szerint idén tavasszal a károkozó által kiépített botnethez már legalább 60 ezer mobil készülék csatlakozott. Ez már egy igencsak komoly szám, különösen annak fényében, hogy a fertőzött készülékekről eltulajdonított telefonkönyvek révén a támadók a spanyol telefonszámok 25 százalékát "bezsebelték".
A Flubot legújabb trükkjére az új-zélandi CERT (CERT NZ) hívta fel a figyelmet. A biztonsági kutatói olyan weboldalakra akadtak, amiken az olvasható, hogy "Az Android azt észlelte, hogy az eszköz megfertőződött. A Flubot egy androidos kémprogram, amelynek célja, hogy felhasználóneveket és jelszavakat lopjon a készülékről. A Flubot eltávolításához telepíteni kell egy frissítést."
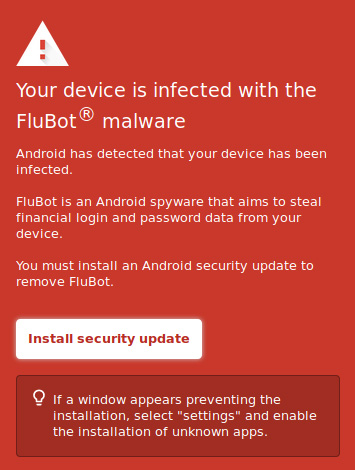
Forrás: CERT NZ
A fenti weboldalon egy nyomógomb is megtalálható, amely látszólag a frissítés telepítését indítja. Csakhogy, ha a felhasználó végrehajtja a hamis riasztásban leírtakat, akkor saját maga fertőzi meg a készülékét, méghozzá pontosan azzal a Flubot trójaival, amivel a csalók riogatták.
Prémium előfizetéssel!






-
A wolfSSL-hez megérkezett a legújabb biztonsági frissítés. Ennek révén 11 sérülékenység orvosolható.
-
A GLPI újabb biztonsági frissítést kapott.
-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.
-
Az Android októberi frissítése több mint húsz biztonsági frissítéssel szolgál.
-
A Samsung egy tucat biztonsági hibajavítást adott ki a különféle alkalmazásaihoz.
-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.
 |
Kaspersky Plus 1 eszköz 1 év Új licenc |
| 13990 Ft | |
 |
Kaspersky Premium 2 év 20 eszköz Új licenc |
| 75990 Ft | |
 |
F-Secure Total 1 év 5 eszköz |
| 21990 Ft | |

Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat