Roppant népszerű androidos app fertőzte a telefonokat
Az egyik nagyon népszerű androidos appnak egyszer csak egy fertőzött verziója került fel a hivatalos Google Play áruházba. Egy csapásra több millió eszköz vált kiszolgáltatottá.
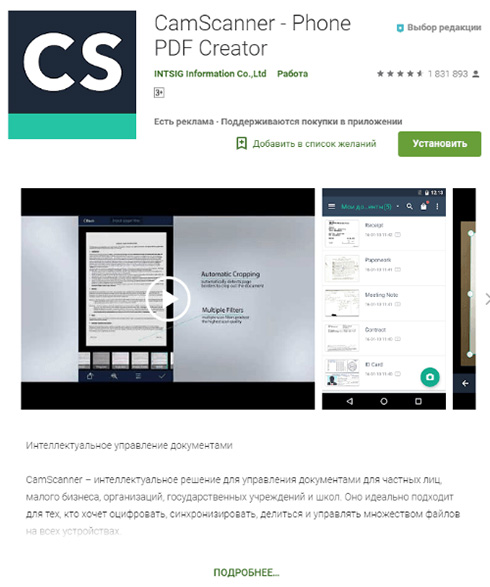
A mobilbiztonsági tanácsok élén sokszor az olvasható, hogy csak a Google hivatalos, Play áruházából célszerű telepíteni alkalmazásokat. Természetesen a kockázatok jelentősen csökkenthetők e tanács megfogadásával, de azért nem szabad csak erre hagyatkozni. Ezt támasztotta alá annak a CamScanner alkalmazásnak az esete is, amelyet eddig több mint 100 millió alkalommal töltöttek le a felhasználók.
A CamScanner évek óta elérhető volt a Play áruházban, és teljesen ártalmatlan szoftvernek számított. A célja nem más volt, mint hogy fényképekből PDF-dokumentumokat állítson elő, optikai karakterfelismeréssel (OCR-rel) kiegészítve. Az app hasznosnak bizonyult, hiszen több mint 100 millió felhasználó telepítette azt. Csakhogy a napokban valami hirtelen megváltozott. Az addigi, általában pozitív felhasználói kommenteket egyre több negatív tartalmú hozzászólás követte a Play áruházban. Mind többen kezdtek panaszkodni arra, hogy az alkalmazás frissítése óta töméntelen mennyiségű reklám jelenik meg a készülékükön. A felhasználók felháborodása pedig nem volt alaptalan.
Forrás: Kaspersky
A negatív kommentek hatására a Kaspersky két kutatója, Igor Golovin és Anton Kivva egy biztonsági vizsgálatba fogott, amelynek során hamar beigazolódott, hogy valami tényleg nagyon nincs rendben a CamScannerrel. Annak frissítése ugyanis tartalmaz egy trójai programot, ami ráadásul már 2016 óta ismert a szakemberek előtt. Akkor arról híresült el ez a típusú kártékony összetevő, hogy olcsó, kínai telefonokra előretelepítetten került fel. Aztán 2018-ban is felbukkantak olyan új okostelefonok, amelyek szintén hordozói voltak e károkozónak.
A Necro nevű kártékony kód feladata, hogy további nemkívánatos összetevőket töltsön le, és telepítsen a fertőzött okostelefonokra, táblagépekre. A CamScanner problémás telepítőjéhez egy mutter.zip nevű fájl tartozott, amely tartalmazta a nemkívánatos szerzeményt. Amikor pedig minden ártalmas összetevő adott volt a károkozás megkezdéséhez, akkor az eszköz tulajdonosa csak azt vette észre, hogy mident elárasztanak a hirdetések. Rosszabb esetben további olyan appok is rákerültek a készülékekre, amelyek emelt díjas szolgáltatásokra való előfizetéssel okoztak pénzügyi károkat az áldozatoknak.
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat