Pokémon Go-nak álcázott zsarolóvírus terjed a neten
Ismét a Pokémon GO népszerűségét igyekeznek kihasználni a vírusírók. Zsaroló programot terjesztenek a játék ismertségének kiaknázásával.
Az idei nyár nagy slágere kétségtelenül a Pokémon GO volt. A kiberbűnözés egy percig sem hezitált, hogy a felfokozott hangulatot kihasználja, és a felhasználók megtévesztésével károkat okozzon. Alapvetően kétféle módszert alkalmaztak a csalók. Kezdetben a játék nevének felhasználásával olyan mobil alkalmazásokat készítettek, amelyek egyebek mellett adatokat loptak az okostelefonokról, táblagépekről. Később pedig a csalások az asztali számítógépekre is átterjedtek. Ez esetekben általában olyan fertőzött fájlok terjesztése zajlott, amelyek szintén a Pokémon GO nevet kapták. Ezt a trükköt vetették be a DetoxCrypto nevű zsaroló program készítői is.
A DetoxCrypto az internetes feketepiacon már elérhető, és akár olyanok is hadra foghatják, akik nem rendelkeznek különösebb informatikai szakértelemmel. A Bleeping Computer vizsgálatai szerint a károkozó több összetevőből épül fel, de ezek mindegyikéhez hozzá lehet jutni az alvilági fórumokon.
Az alapmodult egy olyan fájl hordozza, amelynek kicsomagolását követően egy MicrosoftHost.exe nevű fájl, egy audióállomány és egy háttérkép kerül a rendszerre. A MicrosoftHost.exe segítségével a kártevő a kompromittált számítógépen felkutatja a MySQL és az MSSQL folyamatokat. Amennyiben talál ilyet, akkor azt rögtön leállítja. Ezt követően nekilát a fájlok titkosításának, amelyhez AES-algoritmusokat használ. A tönkretett állományok nevét – sok más hasonló kártevőtől ellentétben - nem módosítja. Arra buzdítja a felhasználót, hogy egy megadott e-mail címre írjon egy levelet, és a válaszban fogja megkapni a teendők listáját.
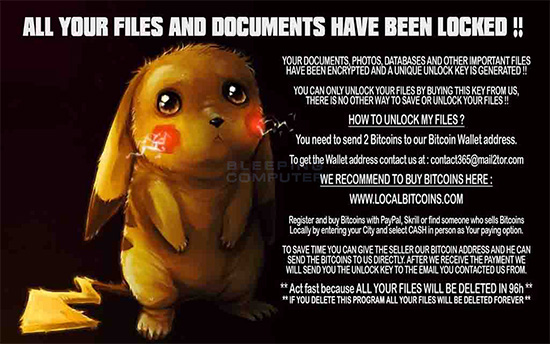
Ilyen az átváltozott Asztal - Forrás: Bleeping Computer
A DetoxCryptohoz tartozó másik futtatható állomány Calipso.exe vagy Pokemongo.exe néven tűnt fel. És ezzel el is érkeztünk a pokémonos csalásokhoz, hiszen ha egy játékos számítógépén egy Pokemongo.exe folyamat indul el, akkor valószínűleg nem fog különösebben gyanakodni. E fájl is fontos szerepet játszik a teljes károkozásban, hiszen ez változtatja meg a Windows Asztalának háttérképét, és az audió fájl lejátszásával "szóban" is közli a követeléseket. Ráadásul szintén ezzel lehet a dekódolást, azaz a helyreállítást elvégezni, legalábbis akkor, ha a zsarolók ehhez a szükséges jelszót, kódot megküldik. Erre pedig semmi garancia nincs, így a váltságdíj kifizetése nem javasolt. Ellenben nagyon fontos a naprakész vírusvédelem, illetve a pótolhatatlan fájlok rendszeres mentése.
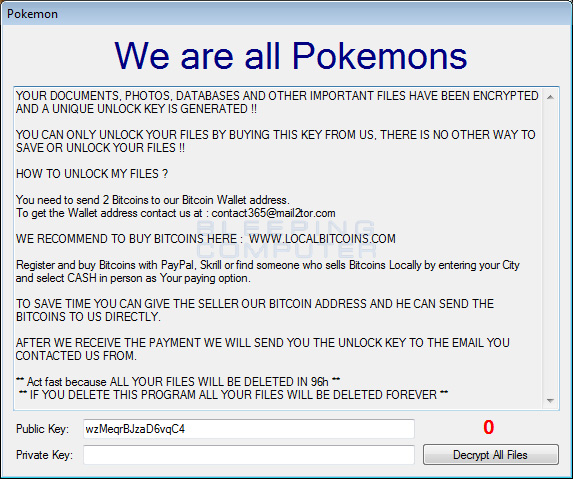
Kulcsra vár a dekódoló alkalmazás - Forrás: Bleeping Computer






-
Az X.Org Server jelentősebb biztonsági frissítést kapott.
-
Nyolc biztonsági javítás érkezett az Apache Tomcathez.
-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat