Nyolcmillió mobilra került fel a SpyLoan károkozó
Ismét felütötte a fejét a pénzügyi csalásokra kiélezett SpyLoan nevű alvilági kampány a hivatalos Google Play áruházban.
A McAfee biztonsági kutatói a Goolge Play vizsgálatakor olyan alkalmazásokra akadtak, amelyekről kiderült, hogy kiberbűnözők céljait szolgálják. A szóban forgó appokról az is bebizonyosodott, hogy azok a SpyLoan nevű androidos károkozót tartalmazzák.
A SpyLoan korántsem ismeretlen, hiszen már tavaly is kellett egy "nagytakarítást végezni" miatta a Playen. Akkor a Google több mint egy tucat, SpyLoannal fertőzött appot távolított el az alkalmazásáruházából, amelyeket addigra már több mint 12 millió alkalommal töltöttek le a felhasználók. Ezt követően hatósági fellépések is voltak az ügy kapcsán, de most már látszik, hogy sajnos egyelőre semmiféle közbelépés nem vezetett eredményre. A csalók ugyanis még mindig töretlenül terjesztik a kártékony programjaikat.
A McAfee ezúttal is több alkalmazásról állapította meg, hogy azok a SpyLoan kampányhoz tartoznak, és legalább nyolcmillió mobil készülékre kerültek fel. Most elsősorban dél-amerikai, ázsiai és afrikai régiókra összpontosítottak a csalók, amikor leszűkítették a potenciális áldozataik körét.
A SpyLoan célja kettős. Egyrészt adatszivárgáshoz, adatlopáshoz járulhat hozzá. Másrészt pedig olyan alkalmazások mögött lapul, amelyek révén a felhasználók hitelhez juthatnak. Csakhogy amikor ez megtörténik, akkor a kölcsönt nagyon magas kamat mellett kapják meg, és a pénz visszafizetéséig zaklatásoknak, zsarolásoknak vannak kitéve. Mivel a csalókhoz kerül a készülékeik telefonkönyve is, az is gyakori, hogy a családtagjaikat, ismerőseiket is megkörnyékezik az elkövetők.
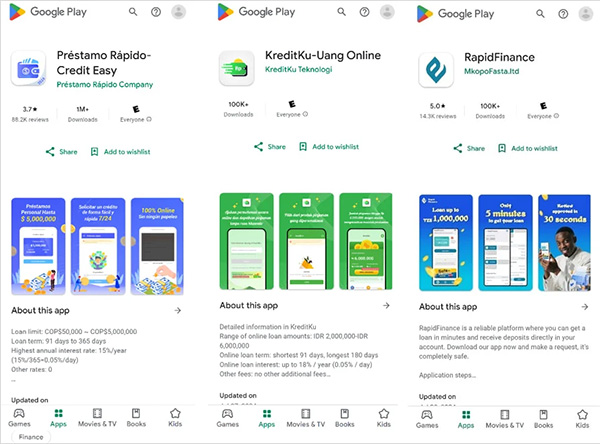
Forrás: McAfee
A McAfee szerint a SpyLoan appok egyebek mellett az alábbi adatok kiszivárogtatására alkalmasak:
telefonkönyv és kapcsolati listák
- SMS-üzenetek
- híváslista
- helyinformációk
- rendszerinformációk
- szenzorokból származó adatok
- kamerakép
A Google a McAfee jelzése alapján a feltárt, kártékony appokat már eltávolította a Playről.
A károk megelőzése érdekében a szakemberek azt javasolják, hogy az appok telepítése előtt mindig győződjünk meg az alkalmazások és azok fejlesztőinek megbízhatóságáról, olvassuk el a korábbi felhasználói véleményeket és az appok által kért engedélyek megadását is mindig jól fontoljuk meg.






-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat