Netflix hamisítvány fertőzte az okostelefonokat
WhatsApp segítségével is képes terjedni az a kártékony mobil alkalmazás, amely a hivatalos Google Play áruházba is betette a lábát.
Sajnos a mobil eszközöket fertőző kártékony programok is töretlenül fejlődnek, aminek hatására mind több támadási felülettel kell számolni. Továbbra is az Android a vírusírók kedvence, akik a Google minden igyekezete ellenére rendszeresen publikálni tudják a kártékony appjaikat a hivatalos Play áruházban. Erre szolgáltatott egy újabb példát az a FlixOnline nevű alkalmazás is, amely két hónapon keresztül volt letölthető a Playről, mire a Check Point szakemberei észrevették, hogy valami nagyon nincs rendben vele. Ekkor értesítették a Google-t, amely azóta már eltávolította a nemkívánatos szerzeményt.
Az eddigi információk szerint a FlixOnline-t körülbelül 500 alkalommal töltötték le a felhasználók a törlését megelőzően. Ugyanakkor a károkozó áldozatainak száma ennél nagyobb lehet, mivel az app a megfertőzött készülékekről is képes volt további károkozások végrehajtására.
Amikor a FlixOnline rákerült egy androidos készülékre, akkor gyorsan feltelepült, majd különféle engedélyeket kért. Annak érdekében, hogy a felhasználó ne gyanakodjon, a készítői a programot egy Netflix hamisítványként készítették el, és ingyenes Netflix tartalmakkal hitegették a felhasználókat.
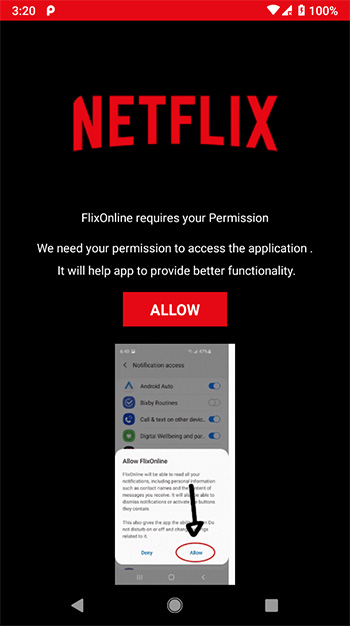
Forrás: Check Point
Ha a felhasználó megadta az app számára az engedélyeket, akkor az rendszeresen előtérbe került, és megpróbált minden más alkalmazást elfedni. Eközben adatokat gyűjtött, és gondoskodott arról, hogy az Android akkumulátorkímélő funkciója se állítsa le a háttérben a FlixOnline folyamatait.
Prémium előfizetéssel!






-
10 sérülékenységet orvosoltak a WordPress fejlesztői.
-
A Check Point egy magas veszélyességű sebezhetőség miatt adott ki frissítést.
-
A Drupalhoz egy biztonsági frissítés vált elérhetővé.
-
A Synology nyolc biztonsági rést szüntetett meg a DSM kapcsán.
-
A Check Point Gaia egy kritikus veszélyességű hibát tartalmaz.
-
Az ISC BIND több mint egy tucat hibajavítást kapott.
-
Az Oracle 19 biztonsági rést foltozott be a VirtualBoxon.
-
Több mint 70 biztonsági rést foltoztak be a Mozilla fejlesztői a Firefox böngészőn.
-
A Google Chrome ezúttal 42 biztonsági hibától vált meg.
-
Az NGINX kapcsán egy biztonsági rést kell befoltozni.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat