Nem sikerül megzabolázni az Anatsa vírust
A banki adatokat lopkodó Anatsa trójai program eddig minden védelmi intézkedést kijátszott, ezért egyelőre nem sikerül gátat szabni a terjedésének.
Az Anatsa trójai korántsem ismeretlen a biztonsági cégek előtt, hiszen már 2021 óta fertőzi az androidos készülékeket. Noha 2021 után volt egy csendesebb időszaka, de idén ismét nagyon aktívvá vált. Jelenleg megközelítőleg 600 banki alkalmazás esetében tud kellemetlen meglepetéseket okozni. Főleg az amerikai, brit, német, svájci és osztrák banki ügyfelek adataira pályázik, de folyamatosan kerülnek fel az újabb és újabb célpontok a listájára.
A kártékony program elleni küzdelmet a ThreatFabric vezeti, amely a Google-lel együttműködve igyekszik megzabolázni a szerzeményt, amely újra és újra felbukkan a hivatalos Google Play áruházban. A károkozónak már az első változatai is irodai, illetve üzleti alkalmazások révén terjedtek, ami a legújabb variánsairól is elmondható. Így például előszeretettel rejtőzik mondvacsinált, PDF-olvasó appok mögé. Ezek kezdetben semmiféle ártalmas és gyanús műveletet nem hajtanak végre, elsősorban azért, hogy a Play biztonsági szűrőin ne akadjanak fent. Amikor azonban a felhasználó telepít egy ilyen fertőzött alkalmazást, akkor a készülékén némi késleltetéssel egy kódletöltésre kifejlesztett összetevő aktivizálódik, és a GitHubról beszerzi a károkozáshoz szükséges komponenseket.
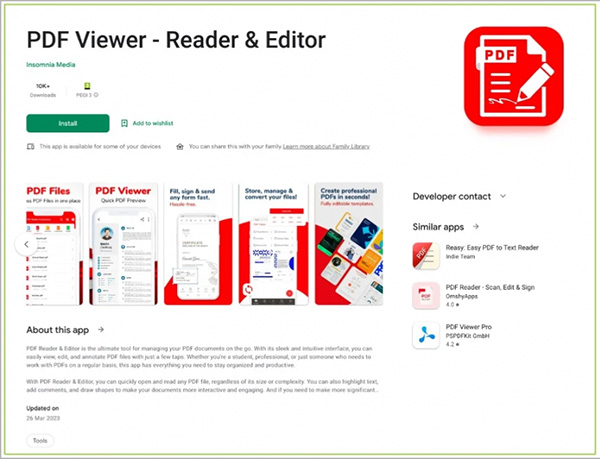
Egy kártékony alkalmazás
Forrás: ThreatFabric
Az Anatsa működési elve viszonylag egyszerű. Ha egy olyan banki alkalmazás indítását észleli, amely szerepel a célpontjainak listáján, akkor egy megtévesztő weboldalt jelenít meg a mobilon, ami az adott banki alkalmazáshoz tartozó pénzintézet bejelentkezési oldalára emlékeztet. Amennyiben a felhasználó az eredeti alkalmazás helyett ezen a hamis weblapon keresztül próbál bejelentkezni a banki fiókjába, akkor a megadott hitelesítő adatait a trójai lementi, illetve kiszivárogtatja az adattolvajok számára.
A Google jelezte, hogy a ThreatFabric kutatói által kiszűrt, kártékony appok mindegyikét eltávolította a Play áruházból. Ugyanakkor a korábbi tapasztalatok azt mutatják, hogy néhány nap alatt ezt a vírusírók lereagálják, és kezdődik minden elölről. Ezért a szakemberek azt javasolják, hogy a Play áruházból is fokozott köröltekintéssel telepítsünk appokat. Célszerű ellenőrizni a fejlesztő nevét és átböngészni az appokhoz tartozó hozzászólásokat is.






-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.


OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat