Nagyon durván fertőz a Locky zsaroló program
Nagyon úgy tűnik, hogy a Locky nevű zsaroló program lehet az idei év egyik legtöbb kárt okozó szerzeménye. Hírhedt számítógépes kártevők nyomdokaiba lépett, és gyorsan fejlődik.
A zsaroló programok tábora napról napra gyarapodik, mivel egyrészt a régi károkozóknak rendszeresen jelennek meg az új variánsaik, másrészt teljesen új kártevők is színre lépnek. Februárban ezek közé tartozott az a Locky nevű ransomware is, amely a funkcionalitása, felépítése és az általa alkalmazott megoldások trükkrében már akkor sejtette, hogy oda kell rá figyelni. Úgy tűnik, hogy a Locky mögött álló csalók valóban nem bíznak semmit a véletlenre, és át akarják venni az irányítást a zsaroló programok világában. Ha így folytatják, akkor sajnos olyan hírhedt kártevőket is beérhetnek, mint amilyen például a CryptoLocker vagy a Cryptowall.
A Locky februári kiadása egyebek mellett azzal hívta fel magára figyelmet, hogy makrók segítségével fertőzte meg a számítógépeket. A csalók kéretlen elektronikus levelekbe Word dokumentumokat helyeztek el, és megtévesztő üzenetekkel próbálták rávenni a felhasználókat arra, hogy megnyissák a csatolmányt. Gyakran azt állították, hogy a mellékletben egy számla található.
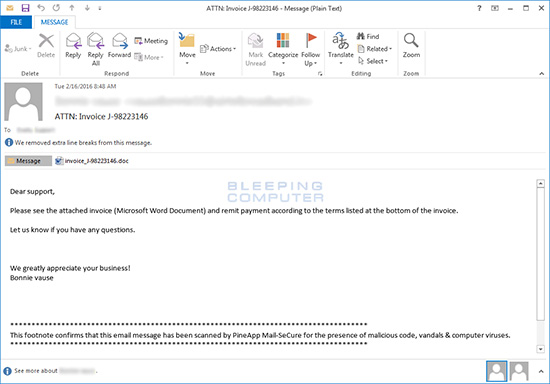
Forrás: Bleeping Computer
Amikor ezt a felhasználó megnyitotta, akkor az elé táruló dokumentum csak értelmezhetetlen karaktersorozatokat tartalmazott. Egy üzenetben arra kérték, hogy engedélyezze a makrókat a fájl tartalmának megtekintéséhez. Ha ezt is megtette, akkor rögtön megfertőződött a számítógépe, és elkezdődött a rombolás. A Locky ugyanis - hasonlóan az elődjeihez - fájlokat titkosít, majd váltságdíjat követel a helyreállításhoz szükséges információkért cserében. A károkozó dokumentumokat, multimédiás állományokat, adatbázisokat, forráskódokat is használhatatlanná tesz. Mindössze azokat a könyvtárakat hagyja érintetlenül, amelyek a Windows működéséhez feltétlenül szükségesek.
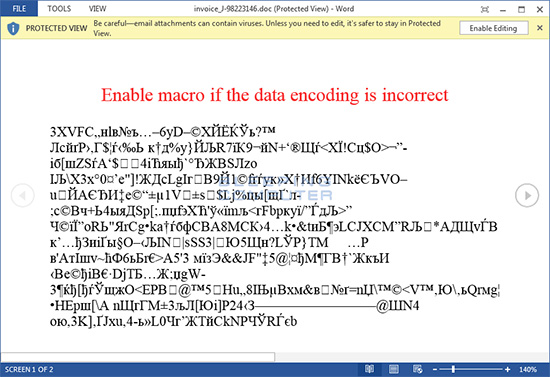
Forrás: Bleeping Computer
A Locky nagyon fontos jellemzője, hogy nem kizárólag a helyi számítógépeken képes károkat okozni, hanem hálózaton keresztül is rombol. Feltérképezi a hálózati megosztásokat, és amennyiben a jogosultságai lehetővé teszik, akkor a megosztásokon lévő fájlokat is letitkosítja. Lényeges, hogy a hálózatos károkozásnak nem feltétele, hogy a megosztás a helyi (fertőzött) rendszeren külön meghajtóbetűjellel rendelkezzen, azaz csatolt legyen.
Új variáns, új trükk
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat