Mik azok a fleeceware appok?
Továbbra is kockázatot jelentenek a mobil eszközöket célkeresztbe állító, úgynevezett fleeceware appok. De pontosan mik is ezek?
A Sophos nemrégen publikált egy biztonsági tanulmányt, amelyben a fleeceware appokról értekezik. Ez a jelenség 2019-ben ütötte fel a fejét a Google Play áruházban, és nem kis fejtörést okozott. Azóta legalább 20 ilyen alkalmazás vált letölthetővé, ami azt is jelzi, hogy az ilyen típusú szoftverek fejlesztői nem állnak le. Ráadásul meglehetősen "sikeresek", hiszen a szóban forgó appokat sok millióan töltötték már le.
A fleeceware alkalmazások legfontosabb jellemzője, hogy kezdetben ingyenesen tölthetők le és használhatók, majd a próbaidő után automatikusan fizetőssé válnak. Ez a trükk akkor tud működni, ha a próbaidőszakra való regisztrációkor megadjuk a bankkártya adatainkat. Ez esetben pár nap elteltével azzal szembesülhetünk, hogy akár több tízezer forintnak megfelelő összeget vontak le tőlünk.
A Sophos felhívta a figyelmet arra, hogy nem elég törölni a problémás appokat a mobilokról ahhoz, hogy megszűnjön a nemkívánatos pénzköltés. Mindenképpen a Play Áruházban kell megszüntetni a problémás előfizetést!
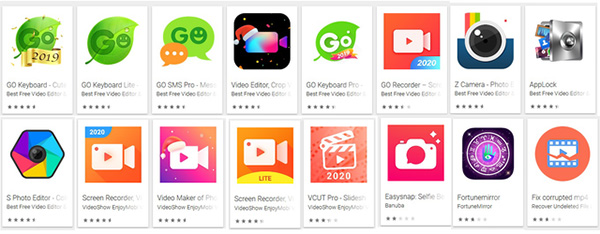
Forrás: Sophos
"A fleeceware és más kétes hátterű appok fejlesztői borotvaélen egyensúlyoznak, hogy elkerüljék az alkalmazásbolt szabályainak közvetlen megsértését. Ez a számító magatartás nem etikus, de nem is illegális" - mondta Dan Schiappa, a Sophos vezető termékigazgatója.
Prémium előfizetéssel!






-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.
-
Az Android októberi frissítése több mint húsz biztonsági frissítéssel szolgál.
-
A Samsung egy tucat biztonsági hibajavítást adott ki a különféle alkalmazásaihoz.
-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.
-
A TeamViewer fontos biztonsági frissítést adott ki.
-
Jelentős biztonsági frissítést kapott a Joomla!.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat