Megszállták a YouTube-ot a vírusterjesztők
Az elmúlt napokban jelentősen megszaporodtak azok a netes csalások, amelyek a YouTube-on keresztül jelentenek kockázatot.
A YouTube mindig is kedvelt vadászterülete volt az internetes csalóknak, vírusterjesztőknek. Ők elsősorban figyelemfelkeltő videókkal, illetve az azokhoz tartozó leírásokban elhelyezett tartalmakkal igyekeznek elérni céljaikat.
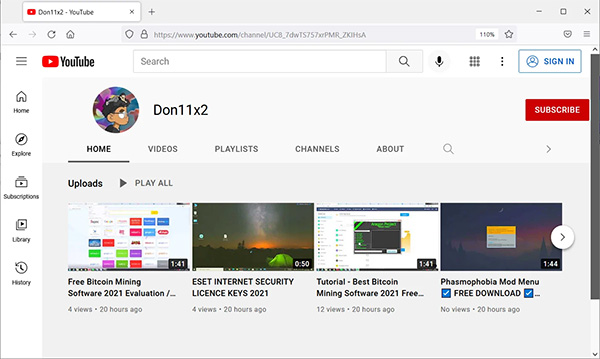
Az utóbbi napokban biztonsági kutatók arra lettek figyelmesek, hogy a szokásosnál jóval több olyan videó kerül ki a YouTube-ra, amelyek adatlopásra alkalmas kártékony programok terjesztésében jutnak szerephez. Az egyre súlyosabbá váló problémára egyrészt a Google, másrészt a Cluster25 biztonsági kutatói hívták fel a figyelmet.
Forrás: Cluster25
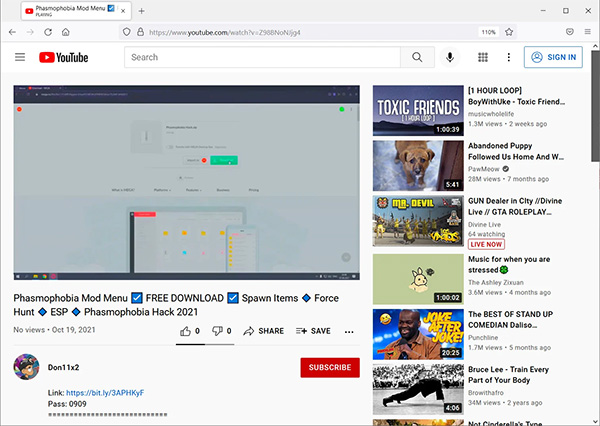
Az elemzések arra utalnak, hogy a múlt héten elsősorban két ártalmas program intenzív terjesztése vette kezdetét a videómegosztón. Az egyik a RedLine, míg a másik a Racoon Stealer. Mindkét károkozó adatlopási célokat szolgál.
Forrás: Cluster25
A Cluster25 vizsgálatai szerint a probléma nagyságát jól mutatja, hogy a vírusterjesztők több száz csatornát hozhattak létre és több ezer videót tölthettek fel, amelyek mindegyike alá egy-egy kártékony weboldalra mutató hivatkozást helyeztek el. A videók számos témát ölelnek fel, így például szólhatnak szoftverkalózkodásról, kriptobányászatról, VPN-megoldásokról, játékokról is.
Az általános módszer
Prémium előfizetéssel!






-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat