Megbénult az egyik legnagyobb botnet
Hatóságok és informatikai vállalatok közreműködésével sikerült megbénítani az egyik legjelentősebb kiterjedésű botnetet. A következő hetekben derül ki, hogy az akció mennyire volt sikeres.
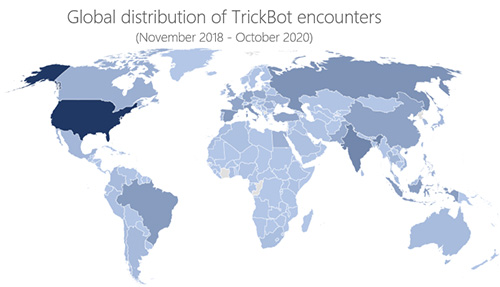
A Biztonságportálon is többször számoltunk már be a Trickbot nevű trójai program és az a köré kiépült botnet károkozásairól. Az ártalmas program 2016-ban kezdett terjedni, és viszonylag hamar egy nagyon ismert banki trójaivá nőtte ki magát. Elsősorban hitelesítő adatokat lopott a fertőzött számítógépekről, amelyeket egyúttal egy kártékony hálózatba is bevont. Napjainkban az általa felépített botnet már több mint egymillió fertőzött számítógépet számlál, vagyis nagyon jelentős erőforrást jelent a kiberbűnözők számára. Ők pedig ezt ki is használják, oly annyira, hogy az utóbbi időben már szolgáltatás alapon is elkezdték kínálni a botnetben rejlő lehetőségeket az internetes alvilági fórumokon.
A Trickbot többféle módon terjed, de a legtöbbször kéretlen elektronikus levelekben tűnik fel. Ezekben az e-mailekben általában dokumentumok kapnak helyet, amelyeket, ha a felhasználó megnyit, akkor rákerülnek a számítógépére a trójai fájljai, és kezdetét veszi a fertőzés. Emellett a Trickbot képes sebezhetőségek kihasználására, illetve helyi hálózatokban történő - megosztásokon keresztüli - terjedésre.
Forrás: Microsoft
Az sem szokatlan jelenség, hogy a Trickbot magával „cipel” egyéb károkozókat. Az utóbbi időben különösen megkedvelte a Ryuk zsarolóprogramot, amivel további jelentős károkat tudott előidézni. Mindezek mellett a problémákat az is tetézte, hogy a Trickbot mind több modullal gyarapodott, amik többek között az alábbi funkciókkal rendelkeznek:
- banki adatok lopása
- jelszógyűjtés
- sütik kiexportálása
- hátsó kapu kiépítése
- SMB-alapú terjedés
- Outlookból történő adatlopás
- távoli asztali kapcsolatok támadása.
A Trickbot által felépített botnetet már több hatóság is megkísérelte megbénítani, de az eddigi legnagyobb csapásra ezúttal is komoly összefogással sikerült sort keríteni. A Microsoft koordinálásával az elmúlt napokban sikerült jelentős csapást mérni a kártékony hálózatra, aminek következtében az megbénult. A műveletben egyebek mellett részt vett az ESET, a Black Lotus Labs, az NTT, a Broadcom (Symantec), valamint internetszolgáltatók és CERT-tek is.
Még sok a kérdőjel
A Microsoftnak az egyik amerikai bíróság adott engedélyt a botnethez tartozó IP-címekről elérhető szerverek blokkolására. Ennek következtében a hálózat üzemeltetői elvesztették a kontrollt a fertőzött számítógépek felett. A gond csak az, hogy most még nem lehet kijelenteni, hogy a vezérlést vajon vissza tudják-e szerezni a csalók. Korábban már többször volt példa arra, hogy egy leállított botnet ismét életre kelt. Biztonsági szakértők szerint ezzel most is számolni kell, mivel a Trickbot több olyan technikával is rendelkezik, amik ilyen esetben újra életet lehelhetnek a botnetbe. Ezért az akcióban résztvevő cégek, szervezetek folyamatosan monitorozzák a hálózatokat, és mihamarabb próbálják elfojtani a kiberbűnözők esetleges újraélesztési kísérleteit.






-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.
-
Az Apple a macOS-hez 263 biztonsági hibajavítást adott ki.
-
Több mint 160 biztonsági rés vált befoltozhatóvá a iOS és az iPadOS operációs rendszereken.
-
Az Apple fontos frissítést adott ki a watchOS operációs rendszeréhez.
-
Az IBM QRadar SIEM kapcsán két kritikus sérülékenységre derült fény.
-
A IBM Informix Dynamic Server kilenc biztonsági hibától vált meg.
-
A Microsoft soron kívüli frissítés adott ki a.NET keretrendszerhez.
-
Számos széles körben használt alkalmazást érint a Brotli sebezhetősége.




Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat