Másfél millió telefont fertőzött meg két szelfi app
Két olyan kártékony, androidos appot tiltott le a Google, amelyek szelfi alkalmazásként voltak elérhetők. Több mint másfél millió mobil fertőződött meg ezek révén.
Nem múlik el úgy hét, hogy ne kerülne nyilvánosságra széles körben végrehajtott androidos támadás. A legutóbbiról a Wandera biztonsági cég kutatói számoltak be.
A szakemberek szerint a problémát ezúttal két olyan alkalmazás jelentette, amelyek szelfizők bizalmába igyekeztek beférkőzni, hogy aztán komoly bosszúságot okozhassanak az okostelefonok, táblagépek felhasználói számára.
Az egyik program a Sun Pro Beauty Camera nevet kapta, míg a másik Funny Sweet Beauty Selfie Camera néven volt letölthető. Mindkét appról elmondható, hogy nagyon rossz véleményeket, hozzászólásokat kaptak a Google Play felhasználóitól, ennek ellenére a letöltéseik száma folyamatosan emelkedett. Az előbbi szoftvert több mint egymillióan, míg a másodikat több mint félmillióan telepítették világszerte.
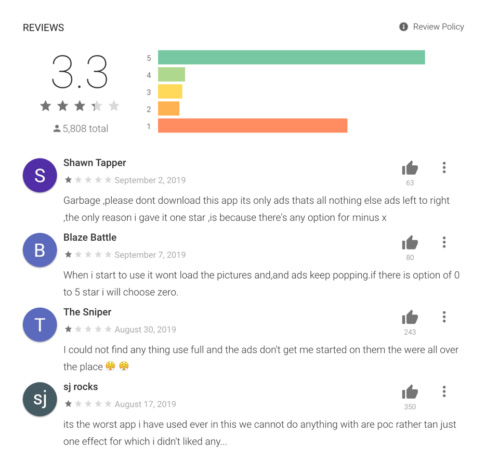
Forrás: Wandera
A Wandera szerint a két alkalmazás esetében az is gyanút kelthetett (volna), hogy olyan jogosultságokat is igényeltek a telepítésük, illetve a futtatásuk során, amelyekre egy szelfi appnak semmi szüksége. Így például engedélyt kértek a felhasználótól hangfelvételek rögzítésére, amivel elérték, hogy a mikrofon bekapcsolásával lehallgathatták a készülék tulajdonosának beszélgetéseit. Emellett egy olyan jogosultságot is "igényeltek", aminek a segítségével teljes képernyős ablakokat tudtak megjeleníteni más alkalmazások eltakarásával. Ez az engedély pedig ahhoz kellett, hogy hirdetésekkel szórják tele a mobilokat.
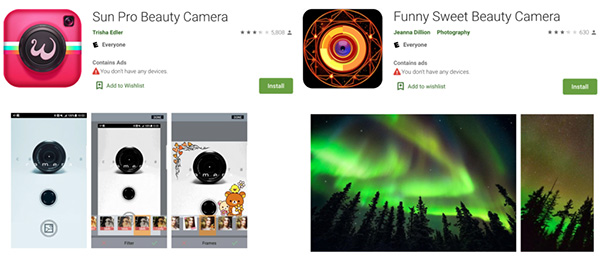
Forrás: Wandera
A káros alkalmazások a telepítésük és az első indításuk után törölték az ikonjaikat, hogy ezzel is megnehezítsék az eltávolításukat. Az egyik szoftver pedig arra is alkalmassá vált, hogy a készülék újraindítása után automatikusan betöltődjön, így az Android feléledésekor rögtön elkezdte megjeleníteni a reklámokat.
Prémium előfizetéssel!






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat