Már ajándékcsomagot is küldenek a netes csalók
A kriptopénz után törtető kiberbűnözők egy újabb módszert vetettek be. Már hardvereszközöket is postáznak, csak hogy elérjék a céljukat.
A kriptopénzzel rendelkező felhasználók körében világszerte meglehetősen széles körben használatosak a Ledger hardveres pénztárcái. A vállalat azonban 2020 nyarán arról számolt be, hogy illetéktelen személyek fértek hozzá az e-kereskedelmi platformjához, valamint a marketing adatbázisához, és onnan adatokat loptak. 2020 decemberében pedig az egyik alvilági fórumon 270 ezer Ledger-ügyfél adata jelent meg, köztük nevek, lakcímek, e-mail címek és telefonszámok is. Mindez oda vezetett, hogy egyre több olyan adathalász e-mail került a Ledger eszközök tulajdonosainak postafiókjába, amik megtévesztő módon ártalmas programok vagy frissítések letöltésére buzdítottak.
Egy idő után elkezdtek lecsengeni ezek a phishing kampányok, azonban most egy újabb módszert kezdtek alkalmazni a csalók, így a történet még korántsem ért véget. Mike Grover biztonsági kutatóhoz ugyanis egy olyan postai csomag került, amely egy igen érdekes eszközt tartalmazott. Első ránézésre úgy tűnhetett, mintha azt a Ledger küldte volna. A csomagban megtalálható volt egy hardveres pénztárca, egy leírás és egy hivatalosnak látszó levél is. Ebben a levélben az állt, hogy a címzett adatai 2020-ban kiszivárogtak, ezért a cég egy új, korábbinál biztonságosabb eszközre cseréli a meglévőt, amivel garantálható, hogy a jövőben nem fordul elő hasonló eset.
Az első gyanús jel az lehetett a küldemény kapcsán, hogy a benne lévő levél rossz angolsággal született, és a hardveres eszköz doboza kissé megtépázott volt. Amikor azonban a dobozból kivételre került az eszköz, akkor az első látásra egy valódi Ledger Nano X-nek tűnt. A szakember viszont résen volt, és a használat előtt alaposabban szemügyre vette a gyanús küldeményt. Az eszköz szétbontása után kiderült, hogy azt manipulálták, és tulajdonképpen egy hagyományos pendrive-vá alakították át.
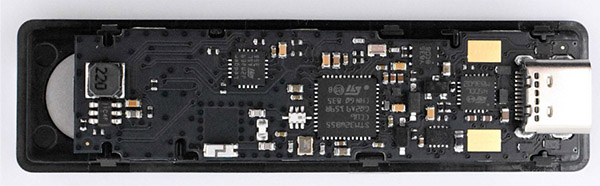
Egy eredeti Ledger eszköz
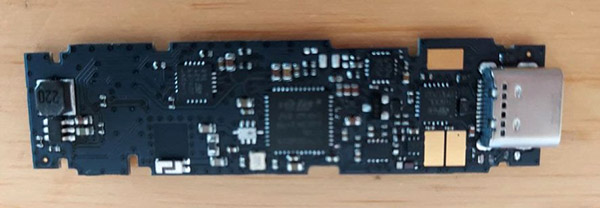
A csalók által küldött, manipulált eszköz
Amikor Grover a számítógéphez csatlakoztatta a küldeményt, akkor egy cserélhető meghajtó jelent meg a Windows-ban, rajta egy alkalmazással, amely arra kérte a felhasználót, hogy adja meg a Ledger helyreállításhoz szükséges bizalmas adatait. Ezek az információk azért fontosak, mert a felhasználásukkal hozzáférhetővé válhat a felhasználó valódi Ledger pénztárcájának tartalma. A szóban forgó alkalmazásnak csak egy célja volt: hogy ha a felhasználó megadja a helyreállító kulcsokat, akkor azokat továbbítsa a csalók számára.
Prémium előfizetéssel!






-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat