Mac-es sebezhetőséget is képes kimutatni a Microsoft Defender
A Microsoft Defender mostantól a macOS alapú rendszerek esetében is képes a szoftveres sebezhetőségek detektálására.
A Microsoft 2019 májusában tette elérhetővé a Microsoft Defender for Endpoint (korábbi nevén Microsoft Defender ATP) szolgáltatásának azon verzióját, amely már képes volt együttműködni a macOS operációs rendszerrel is. A vállalat nemrégen jelentette be, hogy a védelmi megoldása a Linuxot is elkezdte mind mélyebb szinten támogatni. Vagyis a Microsoft nem titkolt célja, hogy a Defender technológiája több platformot is lefedjen, és ezáltal valóban átfogó biztonsági megoldásként lehessen számításba venni a vállalati és intézményi információbiztonság megteremtése során.
A Defender for Endpoint legújabb kiadása immár minden - megfelelő licenc birtokában lévő - ügyfél számára széles körben elérhetővé vált. Legfontosabb újdonsága, hogy kimutathatóvá váltak a macOS alapú számítógépeken futó alkalmazások sebezhetőségei. Az üzemeltetők pontos információkhoz juthatnak az alkalmazásokat érintő sérülékenységek veszélyességéről, az exploitok esetleges elérhetőségéről, a biztonsági hibákkal kapcsolatos legfontosabb tudnivalókról, valamint az érintett rendszerekről.
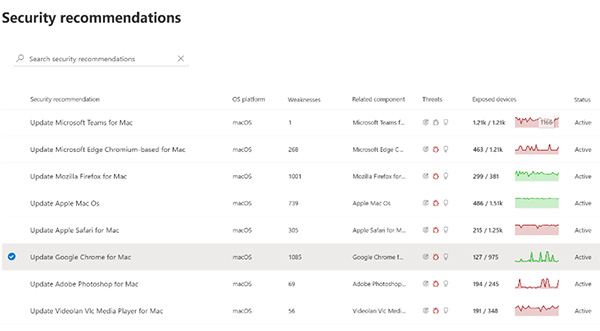
Forrás: Microsoft
„A technológiánk képességeinek kiterjesztésével a szervezetek számára lehetővé vált, hogy a feltárják, priorizálják és javítsák a szoftverekben és az operációs rendszerben felfedezett sebezhetőségeket a macOS-re épülő rendszerek esetében is” - nyilatkozta Tomer Reisner, a Microsoft egyik termékmenedzsere. A szakember hozzátette, hogy mostantól a Microsoft Defender for Endpointtal védett mac-es számítógépek pontosan olyan módon kezelhetők a patch menedzsment szempontjából, mint a Windows-os gépek.
A Microsoft jelezte, hogy nyilvános tesztváltozatban elérhetővé váltak azok a funkciók, amelyek a Windows 8.1-et futtató számítógépek védelmét hivatottak elősegíteni, valamint egy e-mailes sebezhetőségi riasztási szolgáltatás is kipróbálhatóvá vált.
Prémium előfizetéssel!






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat