Lejárt tanúsítványokkal ijesztgetnek a teamvieweres csalók
Tanúsítványok lejártára figyelmeztető, hamis weboldalakkal próbálnak a vírusterjesztők veszélyes programokat feljuttatni a számítógépekre.
Ismét felütötte a fejét a 2013 óta ismert TVRAT trójai, amely korábban egyebek mellett TVSPY, TeamSpy és TeamViewerENT néven is terjedt. A szerzemény onnan kapta a nevét, hogy az általa megfertőzött számítógépekre a TeamViewer alkalmazást, vagy annak egyes komponenseit telepíti fel, és ilyen módon igyekszik jogosulatlan távoli hozzáférést biztosítani a támadók számára.
Az elmúlt években elsősorban kéretlen elektronikus levelek révén terjesztett TVRAT még napjainkban is komoly problémákat képes okozni, ráadásul a terjesztői egy újabb trükköt is bevetettek.
A Malwarebytes biztonsági kutatói olyan támadásokra lettek figyelmesek, amelyek során az elkövetők IIS-alapú webszervereket vettek célba, majd azokon megtévesztő weboldalakat hoztak létre. Ezek a weblapok első ránézésre egy lejárt tanúsítványra figyelmeztetnek, és egy frissítés letöltésére buzdítanak. Amennyiben ezt a mondvacsinált frissítést valaki letölti, akkor a számítógépe azonnal megfertőződhet a TVRAT trójaival. Ettől kezdve pedig az adott rendszer teljes mértékben kiszolgáltatottá válik a külső támadásokkal szemben.
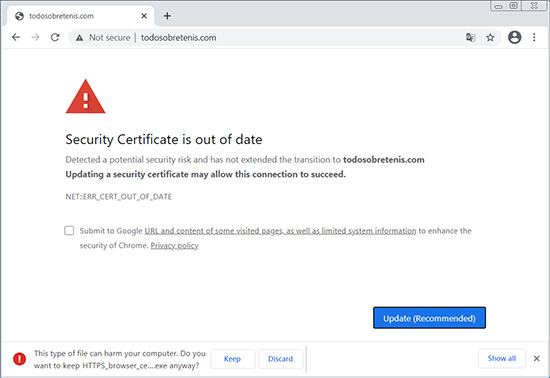
Hamis weboldal
A kutatók még keresik a választ arra, hogy a támadók ezúttal miként kompromittálták a szóban forgó webszervereket. Nagy valószínűséggel valamilyen biztonsági résen keresztül tudták feljuttatni a nemkívánatos weboldaluk kódját a kiszolgálókra.






-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.
-
Az Android októberi frissítése több mint húsz biztonsági frissítéssel szolgál.
-
A Samsung egy tucat biztonsági hibajavítást adott ki a különféle alkalmazásaihoz.
-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.
-
A TeamViewer fontos biztonsági frissítést adott ki.
-
Jelentős biztonsági frissítést kapott a Joomla!.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat