Koronavírus: valótlan adatokkal hiteget a Ginp mobilvírus
A Ginp nevű trójai program csaliként veti be a koronavírus fertőzöttekről szóló valótlan információkat, hogy bankkártya adatokat kaparintson meg.
A világjárvány kapcsán a kiberbűnözők gyakran használják ki, hogy az emberek igyekeznek elkerülni a kockázatokat rejtő találkozásokat. A Ginp banki trójairól a Kaspersky kutatói már korábban nyilvánosságra hozták, hogy képes bezsebelni bank- és hitelkártya adatokat, valamint egyebek mellett kiszivárogtatja a beérkező SMS-üzeneteket, köztük a bankoktól érkező, hitelesítő kódokat tartalmazókat is.
A napokban azonban a trójai mögött álló kiberbűnözők a pandémiára kezdték felépíteni a támadásaikat. Miután a Ginp egy speciális utasítást kap, megnyit egy koronavírus keresőnek látszó honlapot. Itt egy egyszerű felületen a felhasználó közelében tartózkodó koronavírussal fertőzöttek száma jelenik meg. Ez az oldal azt ígéri, hogy egy kisebb összeg ellenében megmutatja a betegek pontos tartózkodási helyét is. A gyanútlan felhasználók számára mindez meggyőző lehet, ráadásul a kért összeg sem mondható magasnak. Azonban, ha rákattintanak a fizetés gombra, akkor a trójai bekéri a bankkártya adatokat, amiket aztán rögtön eljuttat az adattolvajok szerverére.
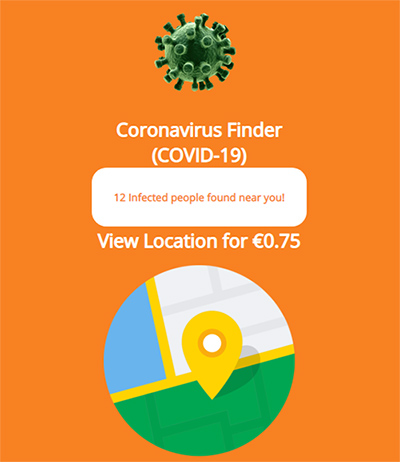
Forrás: Kaspersky Lab
A csalók az adatok megszerzése után a mondvacsinált szolgáltatásért kért összeget nem vonják le. De minek is tennék, hiszen addigra a felhasználó bankkártyáján található teljes összeg a rendelkezésükre áll.
Alexander Eremin, a Kaspersky biztonsági szakértője szerint a hasonló károkozások ellen az óvatosság a legjobb ellenszer. Emellett persze a mobilbiztonsági szoftverek használatát is célszerű fontolóra venni, de a legfontosabb, hogy az appok telepítésénél mindig körültekintően kell eljárni, még akkor is, ha azok a hivatalos Google Play áruházból származnak.






-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.
-
Az SAP a szokásosnál több sérülékenységre hívta fel a figyelmet a havi frissítései kapcsán.
-
A SharePoint Server frissítésével 27 biztonsági rés vált befoltozhatóvá.
-
A Microsoft az Exchange Servert is frissítette a novemberi hibajavító kedden.
-
A Microsoft 59 sérülékenységről számolt be az SQL Serverrel kapcsolatban.
-
A Zulip Server öt biztonsági hiba miatt szorul frissítésre.
-
Az IBM Security SOAR-hoz újabb biztonsági frissítés érkezett.
-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat