Koronavírus elleni csodagyógyszerrel hitegetnek a csalók
Az IBM biztonsági csapata egy újabb számítógépes vírustámadásra hívta fel a figyelmet. A csalók továbbra is a koronavírus emlegetésével próbálják megtéveszteni a felhasználókat.
Most már kijelenthető, hogy a kiberbűnözés teljes erővel belevetette magát azokba a csalásokba, károkozásokba, amelyeket a koronavírussal is összekapcsol. Eddig is számos ilyen esetről számoltunk már be a Biztonságportálon, de sajnos az ilyen jellegű alvilági akciók száma egyre csak emelkedik. Legutóbb az IBM X-Force csapata adott hírt arról, hogy a HawkEye nevű trójai program immár hamis, megtévesztő koronavírusos spamekben is terjed.
A csalók trükkje
A szóban forgó kéretlen levelek első ránézésre úgy tűnhetnek, mintha azok egyenesen Tedros Adhanomtól, a WHO főigazgatójától érkeznének. Az e-mailekben az áll, hogy a mellékletben szereplő dokumentumban fontos információk vannak egy olyan gyógyszerről, amely segít megelőzni a koronavírusos fertőzéseket, sőt gyógymódot is jelent. A valóságban azonban ebből semmi sem igaz, az üzenet mindössze a felhasználók megtévesztését, kíváncsiságának felkeltését szolgálja. Amennyiben ugyanis a címzett megnyitja a mellékletet, akkor megfelelő védelem hiányában a számítógépe megfertőződhet a HawkEye nevű trójaival.
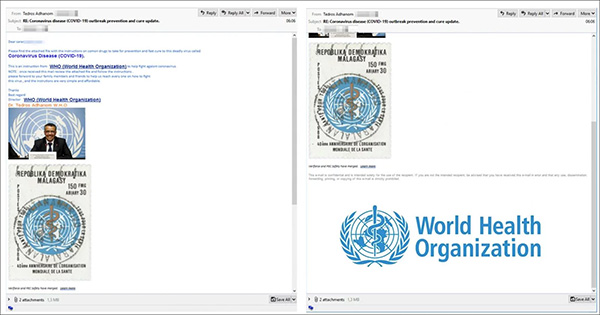
Forrás: IBM X-Force
A trójairól röviden
Prémium előfizetéssel!






-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat