Kifinomultabb jelszókezelésre képes a Kingston új pendrive-ja
A Kingston bemutatta a legújabb, hardveres titkosítással ellátott adattárolóját, az IronKey Vault Privacy 50 pendrive-ot.
A Kingston IronKey Vault Privacy 50 (VP50) többféle jelszó beállításának lehetőségét kínálja, amelynek révén akkor is hozzáférhetővé válthatnak az illetékesek számára az adatok, ha egy jelszót valaki elfelejt. Míg a hagyományos, jelszóbiztonsági módnál 6-16 karakteres jelszavak választhatók, addig az új "passphrase" módnál a felhasználó olyan, 10-64 karakteres numerikus PIN-t, jelmondatot, szólistát vagy akár dalszöveget adhat meg jelszóként, amely teljesen egyedi, ugyanakkor számára könnyen megjegyezhető. Az adminisztrátorok pedig beállíthatnak felhasználói és visszaállítási jelszót is.
A VP50 a brute force jellegű támadások ellen is véd: 10 egymást követő érvénytelen jelszómegadás esetén zárolja a meghajtót. Emellett véglegesen törli az adatokat, ha egymás után tízszer adják meg helytelenül az adminisztrátori jelszót.
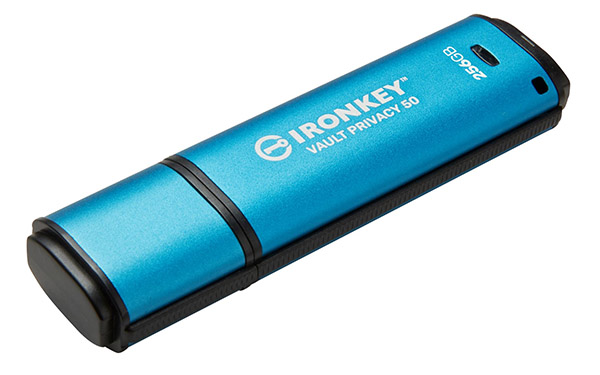
Az új pendrive használható csak olvasási módban is. Ekkor a meghajtóra nem lehet írni, így az esetleges vírusfertőzések kockázata válik csökkenthetővé. Emellett a beépített virtuális billentyűzet megóvja a jelszavakat a billentyű- és képernyőnaplózó (keylogger és screenlogger) alkalmazásokkal szemben.
A FIPS 197 szerint tanúsított, 256 bites XTS-AES titkosítást támogató Kingston IronKey Vault Privacy 50 8 GB - 256 GB kapacitású változatokban kerül piacra.






-
A Drupalhoz egy biztonsági frissítés vált elérhetővé.
-
A Synology nyolc biztonsági rést szüntetett meg a DSM kapcsán.
-
A Check Point Gaia egy kritikus veszélyességű hibát tartalmaz.
-
Az ISC BIND több mint egy tucat hibajavítást kapott.
-
Az Oracle 19 biztonsági rést foltozott be a VirtualBoxon.
-
Több mint 70 biztonsági rést foltoztak be a Mozilla fejlesztői a Firefox böngészőn.
-
A Google Chrome ezúttal 42 biztonsági hibától vált meg.
-
Az NGINX kapcsán egy biztonsági rést kell befoltozni.
-
Magas veszélyességi besorolással látta el az Acronis a legutóbb feltárt sebezhetőséget.
-
Az Apple a macOS 27 kiadásával rengeteg sebezhetőséget szüntetett meg.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat