Két újabb átverős trükk terjed a neten
Két újabb trükkel próbálkoznak az adathalászok a közösségi oldalak kapcsán. Mutatjuk, hogy mire érdemes figyelni.
A közösségi oldalak és azok felhasználói ellen indított adathalász támadások továbbra sem csillapodnak. Napról napra újabb trükkökkel próbálják rávenni a felhasználókat a csalók arra, hogy hamis weboldalakon adják meg az adataikat. Az ilyen módon megkaparintott adatokkal pedig visszaéléseket követhetnek el, az áldozatuk nevében küldhetnek, publikálhatnak tartalmakat, vagy akár értékesíthetik a bizalmas információkat a netes feketepiacon.
A MalwareHunterTeam biztonsági kutatói az elmúlt hetekben több újszerű csalásra is fegyelmesek lettek, amelyek közül kettőt kiemeltek.
Az első adathalász módszer lényege, hogy a felhasználó kap egy levelet, amelyben az áll, hogy ha a felhasználó kitölt egy webes űrlapot, akkor megkapja a profilja az ellenőrzött (általában pipa ikonnal jelzett) minősítést. Ezzel pedig megbízhatóbb módon tud részt venni az online közösségi életben. A valóságban azonban ebből semmi sem igaz, mindez csak azt a célt szolgálja, hogy a felhasználó egy hamis oldalon beírja a személyes adatait, amelyek aztán az adattolvajokhoz kerülnek. A biztonsági kutatók szerint ez a támadási trükk a Facebook, az Instagram, a Twitter és a TikTok esetében is kimutatható, de elsősorban az Instagram és a Twitter a kiemelt célpont.
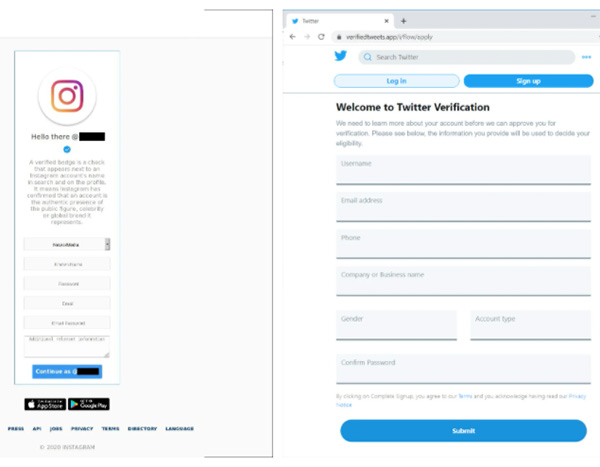
Forrás: MalwareHunterTeam
A másik támadási technika aggodalmat válthat ki a felhasználókból, akik ezáltal még nagyobb valószínűséggel eshetnek bele a csalók csapdájába. Ez esetben ugyanis az adathalászok olyan üzeneteket küldözgetnek, amelyek szerint a felhasználó szerzői jogvédelem alatt álló tartalmat tett közzé, amit 24 órán belül el kell távolítania, különben felfüggesztik a fiókját. Az üzenetek egy hamis oldalra mutató linket is tartalmaznak. Amennyiben ezen keresztül próbál bejelentkezni a felhasználó a profiljába, akkor megint csak a támadók kezébe kerülnek a bejelentkezési adatai. Ez a trükk is megjelent már az Instagram és a Twitter kapcsán is.
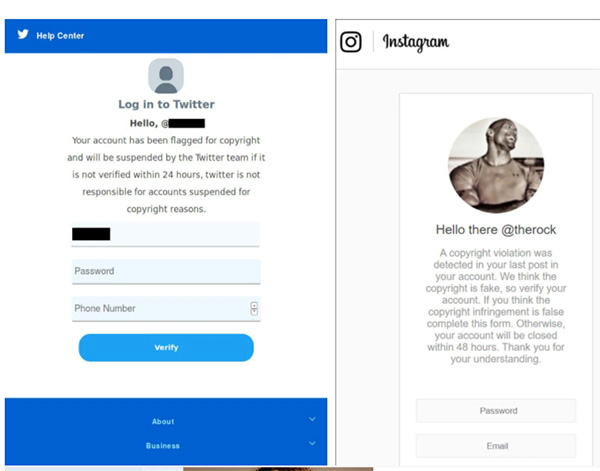
Forrás: MalwareHunterTeam
A MalwareHunterTeam csapata azt tanácsolja, hogy mindig nagyon körültekintően kezeljük az elektronikus leveleket, különösen, ha azok olyan linket is tartalmaznak, amik bejelentkező képernyőre vagy egyéb webes űrlapra vezetnek. Emellett fontos, hogy ahol csak lehet, kapcsoljuk be a kétfaktoros hitelesítést. Ha pedig kiderül, hogy hamis oldalon adtuk meg az adatainkat, akkor rögtön változtassunk jelszót minden olyan fiókunk esetében, ahol az illetéktelen kezekbe került felhasználónevet és jelszót használjuk.





-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.


OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat