Ismét Google hirdetések terjesztettek vírusokat
Hónapokon keresztül jelentek meg olyan kártékony reklámok a Google hirdetési rendszerén keresztül, amelyek a vírusterjesztők céljait szolgálták.
Az utóbbi időben igencsak elszaporodtak a Google hirdetési rendszerével összefüggő kibertámadások. Ezek elsősorban adathalászatban, illetve vírusterjesztésben nyilvánulnak meg. A Malwarebytes kutatói is egy ilyen esetet lepleztek le, és megállapították, hogy a kártékony programok terjesztői megint kitettek magukért.
A vizsgálatok során a szakemberek arra a megállapításra jutottak, hogy a csalók ezúttal is egy jól ismert, széles körben használt szoftver nevével éltek vissza, ami nem más, mint a Notepad++ szövegszerkesztő. Az elkövetők hónapokon keresztül zavartalanul tudtak olyan hirdetéseket közzétenni (feltételezhetően feltört Google-fiókok használatával), amelyek első ránézésre az ismert szoftver letöltését promótálták. Azonban, ha a felhasználó egy ilyen reklámra kattintott, akkor korántsem a Notepad++ legitim oldalára jutott.
A vizsgálatok fényt derítettek arra, hogy többszintű támadásokról van szó. A problémás hirdetésekre való kattintás után egy olyan weboldal töltődik le, amely azt igyekszik megállapítani, hogy valós személy-e a látogató, és nem egy robot vagy olyan biztonsági megoldás, amely a leleplezést szolgálhatja. Utóbbi esetekben az oldalon teljesen ártalmatlan tartalmak jelennek meg. Ha viszont az ellenőrzés nem tár fel gyanús körülményt, akkor sor kerül a felhasználó átirányítására egy olyan weblapra, ami megszólalásig hasonlít a Notepad++ eredeti oldalára. Az innen letölthető fájlok azonban már fertőzöttek.
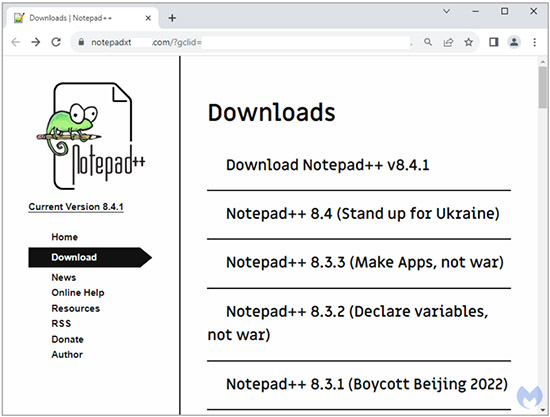
A hamis weboldal
Forrás: Malwarebytes
A kutatók szerint ezzel a módszerrel a csalók számos vírust terjeszthetnek, köztük zsarolóvírusokat is.
Prémium előfizetéssel!






-
A wolfSSL-hez megérkezett a legújabb biztonsági frissítés. Ennek révén 11 sérülékenység orvosolható.
-
A GLPI újabb biztonsági frissítést kapott.
-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.
-
Az Android októberi frissítése több mint húsz biztonsági frissítéssel szolgál.
-
A Samsung egy tucat biztonsági hibajavítást adott ki a különféle alkalmazásaihoz.
-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat