Instázók jelszavára fáj a foguk az adattolvajoknak
Újabb adathalász támadássorozat indult az Instagram felhasználók ellen. A támadások meglehetősen megtévesztőek, de aki figyelmes, elkerülheti, hogy a kiberbűnözők csapdájába essen.
Idén már több Instagram elleni támadássorozat is volt. Az elmúlt napokban azonban egy újabb vette kezdetét, amely mind közül talán a legveszélyesebb, mivel viszonylag precízen kidolgozott módszereket vetettek be az adattolvajok, akik ezúttal is a felhasználók bejelentkezési adataira éhesek.
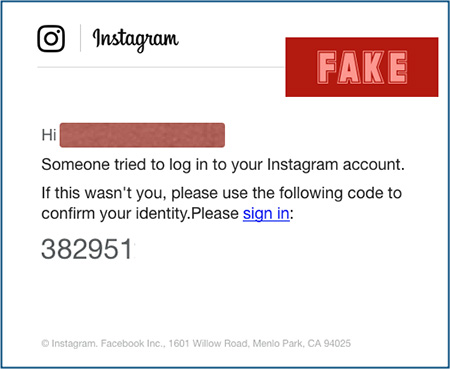
Paul Ducklin, a Sophos biztonsági kutatója vizsgálta először a legújabb instagramos támadásokat. Hamar kiderült, hogy az elkövetők többféle technikát is alkalmaznak annak érdekében, hogy megtévesszék a gyanútlan felhasználókat. Elsőként mindjárt egy olyan üzenetet küldenek, amely szerint az adott felhasználó profiljához illetéktelen személy próbált hozzáférni, ezért a felhasználónak meg kell erősíteni a személyazonosságát. Ehhez egy egyszer használatos kód is található az üzenetben, amely azt a téves gondolatot vetheti fel, hogy ez egy kétfaktoros azonosításhoz szükséges kód. A valóságban azonban kamu az egész, semmi jelentősége nincs a kódnak. Az üzenet célja, hogy a felhasználó ne fogjon gyanút, és rákattintson egy linkre, amely egy hamis bejelentkező oldalra vezet.
Forrás: Sophos
Ez a weblap nagyon hasonlít az Instagram valódi hitelesítő oldalára, sőt még a titkosított HTTPS kommunikáció is adott érvényes tanúsítvánnyal. Vagyis a webböngészőkben még a zöld címsor is megjelenik, hogy minden rendben. Pedig a valóságban semmi sincs rendben, ami leginkább akkor derülhet ki, ha a felhasználó alaposan szemügyre veszi a címsort. Abban ugyanis nem az instagram.com, mint hivatalos cím jelenik meg, hanem egy .cf végződésű domain név. Ha ez nem szúr szemet, és a weboldal látogatója megadja a felhasználónevét, jelszavát, akkor azok rögtön az adattolvajok szerverére kerülnek, és további visszaélésekre adhatnak lehetőséget.
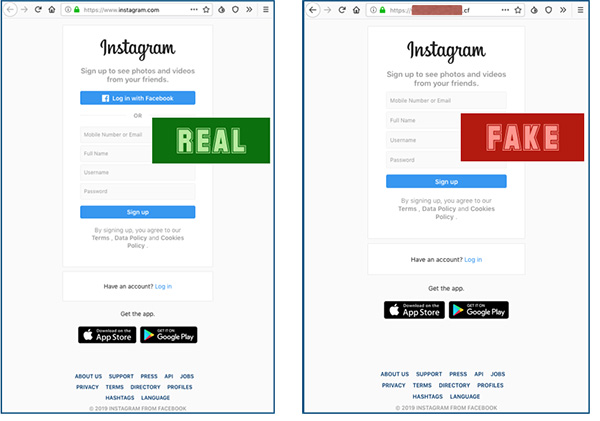
Bal oldalon a valódi, jobb oldalon a hamisított Instagram oldal
Forrás: Sophos
Tanácsok
A hasonló támadások elkerülése érdekében mindig célszerű alaposan szemügyre venni az e-maileket. Nem célszerű kattintani az azokban szereplő linkekre, de ha ez mégis megtörténik, akkor legalább a webböngészőben ellenőrizni kell a címsorban megjelenő címet. Amennyiben az Instagram fiókot valaki feltöri (vagy felmerül annak gyanúja), akkor minél előbb meg kell változtatni a jelszót, és ellenőrizni kell a biztonsági beállításokat, beleértve az értesítési telefonszámot is. Ha pedig nem sikerült visszavenni az irányítást a profilunk felett, akkor az Instagram utasításait célszerű követni.






-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat