Íme a 25 legveszélyesebb biztonsági hiba
A MITRE biztonsági kutatói összeállították azt a 25-ös toplistát, amely a leggyakoribb és legveszélyesebb biztonsági hibákat rangsorolja.
Az információbiztonságra kockázatot jelentő sérülékenységeknek számos típusa létezik, amelyek különféle módokon veszélyeztethetik a rendszerek, illetve az adatok biztonságát. Annak érdekében, hogy a védelmi erőforrásokat pontosabban lehessen tervezi, illetve a feladatokat és a kockázatokat megalapozottabban lehessen priorizálni, fontos, hogy a biztonsági szakemberek tisztában legyenek a leggyakoribb veszélyforrásokkal. A MITRE legfrissebb sebezhetőségi toplistája is ezt a célt szolgálja.
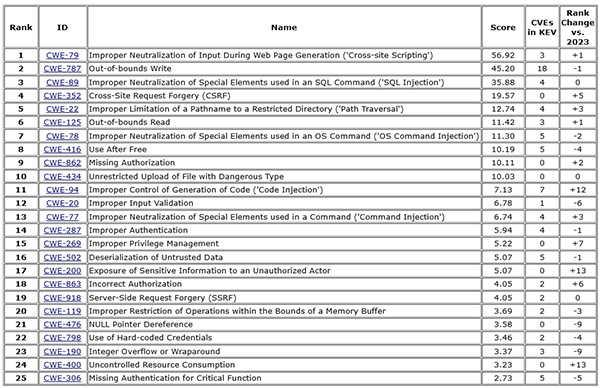
A MITRE biztonsági szakértői a rangsort több mint 31 ezer (2023 júniusa és 2024 júniusa között nyilvánosságra került) biztonsági hiba kiértékelését követően állították össze. Olyan sebezhetőségeket elemeztek, amelyek egyebek mellett az érintett rendszerek kompromittálására, adatlopásra, adatmanipulációra, illetve szolgáltatásmegtagadásra adhatnak lehetőséget. A tipikus rendelleneségeket pedig azok gyakorisága és veszélyességi besorolása alapján állították sorrendbe. Így született meg az alábbi 25-ös toplista:
Forrás: MITRE
A fenti táblázatból látható, hogy a toplista élére az XSS (Cross-site Scripting) sebezhetőségek kerültek. Ezek a hibák elsősorban adatlopásra és adatmanipulációra adnak módot. A toplista élmezőnyébe megtaláljuk a memóriakezeléssel összefüggő leggyakoribb hibákat is. Ezek mellett fontos kiemelni, hogy még mindig a harmadik helyen szerepelnek az SQL injection típusú támadásokat elősegítő sérülékenységek, amik komoly kockázatot jelentenek az adatbázisokra nézve. Ugyancsak gyakoriak azok a hibák, amelyek nem megfelelő parancs- és fájlkezelésre vagy authentikációs problémákra vezethetők vissza.






-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.
-
Az Apple a macOS-hez 263 biztonsági hibajavítást adott ki.
-
Több mint 160 biztonsági rés vált befoltozhatóvá a iOS és az iPadOS operációs rendszereken.
-
Az Apple fontos frissítést adott ki a watchOS operációs rendszeréhez.
-
Az IBM QRadar SIEM kapcsán két kritikus sérülékenységre derült fény.
-
A IBM Informix Dynamic Server kilenc biztonsági hibától vált meg.
-
A Microsoft soron kívüli frissítés adott ki a.NET keretrendszerhez.
-
Számos széles körben használt alkalmazást érint a Brotli sebezhetősége.




Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat