Így kerestek milliókat az internetes csalók
A Cisco jelentős csapást mért egy olyan kiberbűnözői csoportra, amely zsaroló vírusokkal dollár milliókat csalt ki az áldozatul eső felhasználóktól.
Napjainkban a kiberbűnözés gyakorta jól felépített infrastruktúrákat használ arra, hogy a kártékony tevékenységét végre tudja hajtani, méghozzá olyan módon, hogy a lebukás valószínűségét minimálisra csökkentse. Elmondható, hogy ezek az alvilági szerveződések nem deríthetők fel könnyedén, általában komoly nemzetközi együttműködésekre van szükség ahhoz, hogy eredményeket lehessen elérni. Jól példázzák mindezt azok a kiterjedt botnetek is, amiket a hatóságok, a biztonsági szervezetek és a vállalatok nemzetközi együttműködésével sikerült csak megbénítani.
Egy újabb sikeres akció
A napokban nem egy botnetet, hanem egy olyan infrastruktúrát sikerült feltérképezniük a kutatóknak, amely az elmúlt időszakban nagyon komoly károk forrása volt. A Cisco és a Level 3 Threat Research Labs szakembereinek közös fellépése meghozta a gyümölcsét. (A kutatásokban a Cisco által nemrégen felvásárolt OpenDNS szakértői is szerepet vállaltak.)
A kutatók tájékoztatása szerint a szóban forgó kiberbűnözői csoport alapvetően egyszerű módszerekre alapozta a tevékenységét, hiszen fogott néhány exploit kitet, amit elkezdett terjeszteni a számítógépek között. Persze mindezt jól szervezetten és jól átgondoltan tette, ezért amire lebukott a hálózat, addigra már dollár milliókkal gazdagodhattak a csalók.
Az infrastruktúrájuk néhány háttérkiszolgálóra épült, amelyek egyrészt tárolták a sebezhetőségek kihasználására alkalmas kártékony kódokat, másrészt folyamatosan naplózták, monitorozták a hálózat épségét, működését. A célkeresztbe állított PC-k pedig több mint száz proxy gépen keresztül csatlakoztak ezekhez a szerverekhez. Ezzel próbálták leplezni a csalók a valódi kiszolgálóikat.
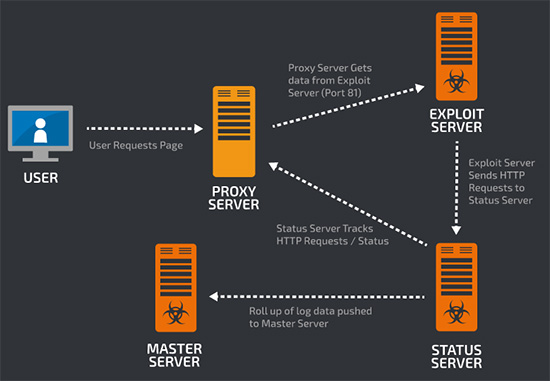
Forrás: Cisco
A vizsgálatok arra derítettek fényt, hogy a támadások legalább fele az Angler exploit kit segítségével következett be. Jelenleg ez az egyik leggyakrabban használt támadóeszköz a kiberbűnözők körében. A mostani incidensek során elsősorban az Adobe Flash Player sérülékenységeit, az Internet Explorer egyik biztonsági rését és a Silverlight egyik hibáját igyekeztek a támadók a saját javukra fordítani. Sajnos nem is sikertelenül, ugyanis az esetek 40 százalékában meg tudták fertőzni a kiszemelt számítógépeket. Ekkor általában fájlok titkosítására és felhasználók megzsarolására alkalmas, úgynevezett ransomware programokat telepítettek. Emellett az is előfordult, hogy bank- és hitelkártyaadatok eltulajdonítására alkalmas kémprogramokat terjesztettek.
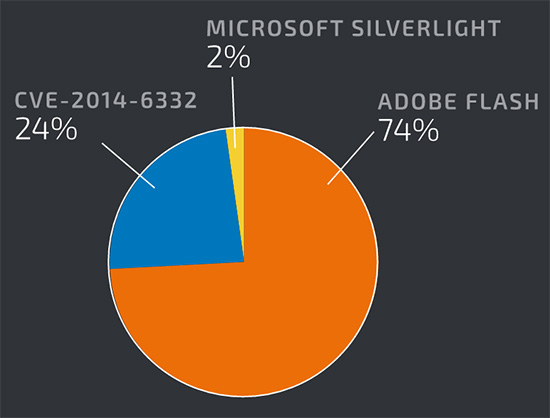
Forrás: Cisco
A becsült károk
A kiberbűnözői csoport nem kispályázott. Naponta több ezer számítógépet fertőzött meg, és ezáltal több ezer felhasználónak okozott komoly károkat. A Symantec korábbi felmérése szerint a zsaroló programoknak áldozatul eső felhasználók átlagosan 2,9 százaléka fizeti ki a váltságdíjat. Erre és a most feltárt adatokra alapozva a Cisco szerint a csalók havi szinten akár hárommillió dollárt is kereshettek. A bevételeiket pedig kiegészíthették egyebek mellett az adatlopásokra visszavezethető pénzekkel.
A Cisco szerint a mostani eset egyrészt ismét igazolta azt, hogy az internetes alvilág folyamatosan fejlődik, másrészt bebizonyosodott, hogy az Angler exploit ki jelenleg a legveszélyesebb támadóeszköz a maga 40 százalékos fertőzési arányával. Ezért a naprakészen tartott vírusvédelem mellett kiemelt jelentősége van az operációs rendszerek és a különféle szoftverek rendszeres frissítésének.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat