Igencsak sebezhetők az otthoni routerek
Biztonsági kutatók kilenc otthoni és kisirodai routert vettek górcső alá. 226 sérülékenységet találtak.
A hálózati útválasztók biztonsága kritikus fontosságú, hiszen az internet felől ezek jelentik a belépési pontot a helyi hálózatokba. Ezért lényeges, hogy ne legyenek sebezhetők a különféle támadásokkal szemben. Ezt pedig úgy lehet elérni, ha mind a gyártók, mind a felhasználók, rendszergazdák résen vannak, és mihamarabb javítják a sérülékenységeket.
Az IoT Inspector és a Chip magazin közösen egy érdekes tesztet végzett, aminek során kilenc otthoni, illetve kisirodai környezetekbe tervezett routert vetettek alá sebezhetőségi vizsgálatoknak. Több mint ötezer ismert sérülékenységgel szembeni ellenállóképességet vizsgáltak automatizált módszerekkel.
A teszt eredménye arra hívja fel a figyelmet, hogy bizony sok a teendő még gyártói oldalon is, hiszen a kutatók összesen 226 kihasználható biztonsági rést azonosítottak a kilenc - a teszt során a legfrissebb firmware verziókkal felvértezett - eszközön.
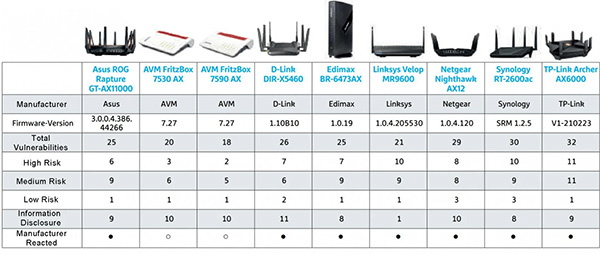
Forrás: IoT Inspector / Chip
A legtöbb biztonsági problémát a TP-Link AX6000 kapcsán lehetett kimutatni, de a Synology RT-2600ac sem sokkal maradt le. Ugyanakkor olyan gyártók sem büszkélkedhetnek az eredményekkel, mint amilyen az Asus, a D-Link, a Netgear és a Linksys. A legtöbb biztonsági hiba az alábbiakra volt visszavezethető:
- Elavult Linux kernel verzió
- Sebezhető multimédiás és VPN funkciók
- Gyenge jelszavak engedélyezése
- Hitelesítő adatok nem megfelelő kezelése
Noha a teszteredmények elég aggasztóak, azért az jó hír, hogy mindegyik érintett gyártó azonnal reagált a vizsgálatokra, és a legtöbb problémát már elkezdték megszüntetni. Érdemes a firmware frissítésekre figyelni, és telepíteni azokat.






-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.
-
A Moodle-hoz egy biztonsági frissítés vált letölthetővé.
-
Fontos biztonsági frissítés vált elérhetővé a Reacthoz.
-
Kritikus veszélyességű hibát tartalmaz a Cisco Secure Email Gateway.
-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.



Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat