Hamis Word frissítésre ösztökél az Emotet trójai
Az Emotet trójai egy újabb trükkel próbálja rávenni a felhasználókat arra, hogy a Word dokumentumokban engedélyezzék a makrókat, és ezzel nyissanak ajtót a károkozó előtt.
Az Emotet trójai napjaink egyik leggyakrabban fertőző kártékony programja. Ezért különösen érdemes figyelni arra, hogy éppen milyen trükkökkel próbálja megfertőzni a számítógépeket. Ezek a technikák az elmúlt időszakban alapjaiban ugyan nem változtak, mégis folyamatosan finomodnak annyit, hogy mind több felhasználó essen áldozatául a csalóknak.
Az Emotet napjainkban leginkább Word vagy Excel fájlok révén terjed, amelyek elektronikus levelek mellékleteiben kapnak helyet. Ezek a küldemények a legváltozatosabb tartalmakkal kerülnek a postafiókokba. Szólhatnak például Donald Trump koronavírus fertőzéséről, de számlákkal, fizetési értesítőkkel kapcsolatos üzeneteket is tartalmazhatnak. Amikor a címzett rákattint a csatolmányra, akkor a mellékelt fájl típusának megfelelően megnyílik a Word vagy az Excel alkalmazás. Ezek a szoftverek jelzik, hogy az állományok makrókat is tartalmaznak, amiknek a futtatása felhasználói engedélyhez kötött. Amennyiben az engedélyt megadja a felhasználó, akkor rögtön kezdetét veszi a fertőzés.
A vírusterjesztők egyik fontos célja, hogy a makrók engedélyezésére rászedjék a gyanútlan áldozataikat. A legújabb módszerük lényege, hogy a megnyíló Word dokumentumban - meglehetősen megtévesztő kinézettel - közlik, hogy a Word alkalmazást frissíteni kell, mivel az nem ismeri még azt a fájlformátumot, amely az e-mailes csatolmánynak megfelel. Ehhez pedig nem kell mást tenni, mint jóváhagyni a Word által megjelenített engedélykéréseket. Persze ebből az üzenetből semmi sem igaz, minden csakis a megtévesztést szolgálja.
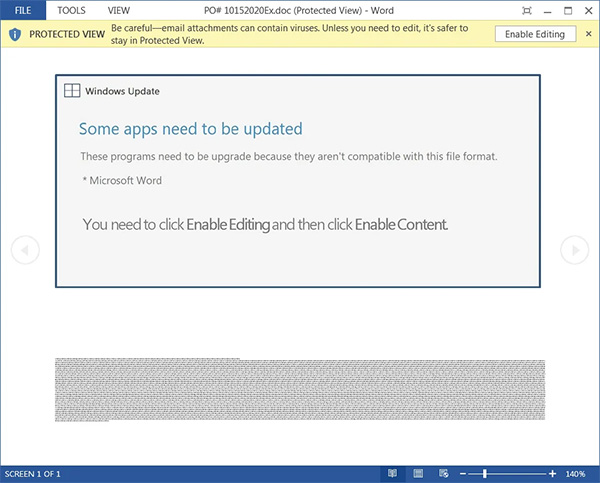
Ha a felhasználó mégis bedől a csalóknak, akkor a számítógépére letöltődik az Emotet trójai, ami vagy spamelésbe vonja be az érintett rendszert, vagy további ártalmas programokat telepít fel. Az Emotet manapság a Trickbot és a QBot adatlopó trójai programok, valamint a Ryuk nevű zsaroló program szaporításából veszi ki a részét. Ezért jelentős károkat képes előidézni közvetett módon is.
Az Emotet elkerülésének legjobb módja a naprakészen tartott vírusvédelem, valamint az elektronikus levelek és dokumentumok biztonságtudatos kezelése. Az Office alkalmazásokban a makrókat csak valóban szükséges esetben, ellenőrzött forrásból származó állományok esetén célszerű engedélyezni.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat