Gyorsan szaporodik a Parallax vírus
A Parallax nevű kártékony program teljesen kiszolgáltatottá tudja tenni az általa megfertőzött számítógépeket. Ráadásul a netes feketepiacon már meg is vásárolható.
A Parallax trójai (RAT) először tavaly decemberben hívta fel magára a figyelmet, amikor a MalwareHunterTeam biztonsági kutatói kimutatták a jelenlétét több vírusellenőrzéssel foglalkozó weboldal (pl. a VirusTotal) segítségével. Akkor még nem tűnt nagyon aggasztónak a helyzet, azonban mostanra kiderült, hogy a szerzemény több problémát és kárt képes okozni, mint az kezdetben látszott. Ennek egyik oka, hogy viszonylag gyors ütemben kezdett terjedni, elsősorban kéretlen elektronikus levelek révén. Ezekben a küldeményekben általában egy makrókat tartalmazó dokumentum vagy Excel fájl található. Amennyiben a felhasználó e fájlokat megnyitja, és engedélyezi a makrók futtatását, akkor naprakész vírusvédelem hiányában azonnal megfertőződhet a számítógépe. Ezt követően pedig a támadók bizalmas adatokhoz juthatnak, vagy akár teljes mértékben átvehetik az irányítást a fertőzött PC felett.
A trójaival kapcsolatban további rossz hír, hogy a készítői úgy határoztak, hogy értékesíteni fogják a károkozót a netes feketepiacon. Jelenleg 65 dollárért lehet előfizetni a trójai által nyújtott "szolgáltatásokra". Ezért az árért egy - akár komolyabb technikai ismeretekkel nem rendelkező - támadó a következőket tudja végrehajtani egy kiszemelt számítógépen:
- bejelentkezési adatok eltulajdonítása
- távoli asztali kapcsolat felépítése
- fájlok le- és feltöltése
- parancsok végrehajtása távolról
- titkosított kapcsolat létrehozása.
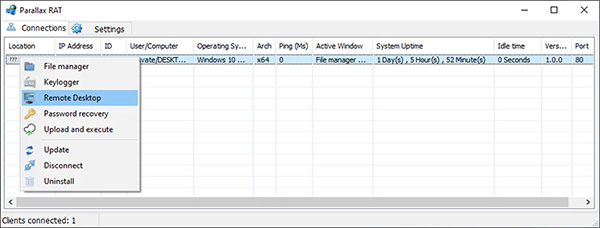
Így néz ki a kártékony program felhasználói felülete
Forrás: MalwareHunterTeam
A Parallax jelenlegi variánsa a Windows XP - Windows 10 operációs rendszerekkel kompatibilis. Amikor felkerül egy számítógépre, akkor bemásolja a saját állományát az Indítópultba, így a Windows minden újraindítása utána automatikusan betöltődik. Emellett egyes esetekben ütemezett feladatokat is létrehoz. A detektálását nehezíti, hogy általában jól ismert Windows-os folyamatok mögé rejtőzik el. Kimutatták már az svchost.exe és a cmd.exe mögött is.
Noha a Parallax készítői azt állítják a hirdetéseikben, hogy a trójait nem ismerik fel a legelterjedtebb víruskeresők, de ez szerencsére nincs így. A megfelelően frissített víruskeresők többsége már képes detektálni a kártékony programot.






-
A Zulip Server öt biztonsági hiba miatt szorul frissítésre.
-
Az IBM Security SOAR-hoz újabb biztonsági frissítés érkezett.
-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.
-
Az IBM Db2 három biztonsági hibajavítást kapott.
-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat