Feltörték a Canonical egyik GitHub fiókját
A Canonical egyik GitHub fiókját eddig ismeretlen elkövetők feltörték. Az első vizsgálatok szerint nincs akkora baj, mint amekkora lehetett volna.
A Canonical közölte, hogy július 6-án ismeretlenek feltörték az egyik GitHub profilját, és azon keresztül különféle műveleteket hajtottak vége. Így például új, üres repositorykat hoztak létre. Ezeket aztán "CAN_GOT_HAXXD_[x]" névvel látták el.
A Canonical közleményéből kiderült, hogy a hackerkedés felfedezését követően azonnal törölte a kompromittált fiókot, és megkezdte az alapos biztonsági vizsgálatot, amely jelenleg is folyamatban van. A cég egyelőre annyit közölt, hogy eddig semmiféle jel nem utal arra, hogy az elkövetők személyes adatokhoz fértek volna hozzá, vagy eljutottak volna az Ubuntu forráskódjáig. Ebben az is közrejátszott, hogy a széles körben használt Linux disztribúció életében jelentős szerepet betöltő Launchpad infrastruktúra bizonyos szinten izoláltan működik a GitHubtól, így ahhoz nem tudtak a feltört fiókkal hozzáférést szerezni a támadók.
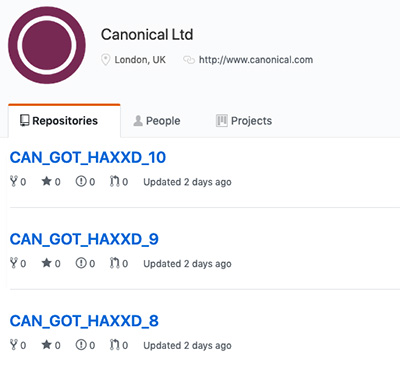
"A Launchpad infrastruktúra, amelyet az Ubuntu disztribúció buildeléséhez és karbantartásához használunk, leválasztottan működik a GitHubról, és nincs arra utaló bizonyíték, hogy ez sérült volna a támadás során" - nyilatkozta a Canonical. Részletesebb tájékoztatást azonban csak a vizsgálatok lezárása után fog adni.
A mostani incidens az eddigi információk alapján korántsem okozott akkora felfordulást, mint például az a 2016-os támadás, amelynek során az Ubuntu Forum rendszerének SQL injection sebezhetőségén keresztül 2 millió felhasználó adatait sikerült megkaparintaniuk a feketekalapos hackereknek.






-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.
-
Az SAP a szokásosnál több sérülékenységre hívta fel a figyelmet a havi frissítései kapcsán.
-
A SharePoint Server frissítésével 27 biztonsági rés vált befoltozhatóvá.
-
A Microsoft az Exchange Servert is frissítette a novemberi hibajavító kedden.
-
A Microsoft 59 sérülékenységről számolt be az SQL Serverrel kapcsolatban.
-
A Zulip Server öt biztonsági hiba miatt szorul frissítésre.
-
Az IBM Security SOAR-hoz újabb biztonsági frissítés érkezett.
-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat