Felhasználók átejtésével lop az androidos Gugi trójai
A Gugi banki trójai az Android 6 operációs rendszer védelmi mechanizmusait ostromolja. Ehhez azonban felhasználói segítségre is szüksége van.
A Gugi trójai legfontosabb célja, hogy ellopja a felhasználók banki azonosítóit, illetve bank- és hitelkártya adatokat gyűjtsön. Ehhez manipulálja, vagy éppen elfedi a valódi bank alkalmazásokat és a Google Play szoftvert. Az Android operációs rendszer 6-os verziója ez ilyesfajta támadások ellen tavaly egy külön védelmi eljárással gyarapodott. Ez a biztonsági technika egészen mostanáig jól tartotta magát, ám a Gugi legújabb variánsának megjelenésével a hatékonysága némileg megcsappant. Szerencsére a védelem megkerülése felhasználói közreműködés nélkül még mindig nem megy a csalóknak.
A Kaspersky Lab víruskutatóinak vizsgálata szerint a módosított trójai social engineering módszerekkel, azaz a felhasználók megtévesztésével igyekszik elérni a célját. Ehhez leggyakrabban SMS-üzeneteket használ, amelyek kártékony weboldalakra vagy fájlokra mutató hivatkozást is tartalmaznak. Amennyiben erre rákattint a felhasználó, akkor a kártevő felkerülhet a készülékre. Amikor a trójai elindul, akkor egy üzenet jelenik meg, mely szerint "további hozzáférési jogok szükségesek a grafikákkal és ablakokkal való munkához". Az üzenetablakon mindössze egyetlen gomb található "engedélyez" felirattal.
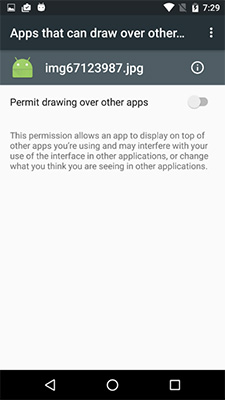
Forrás: Kaspersky Lab
A telepítés során a készülék rákérdez arra, hogy a felhasználó biztosan engedélyezi-e az alkalmazások felülírását. Engedélyezés után a trójai egy üzenettel blokkolja a készülék képernyőjét, ami már adminisztrátori jogokat kér. Ha nem kapja meg az összes szükséges engedélyt, akkor blokkolja a fertőzött mobilt. Ez esetben a felhasználónak biztonságos (csökkentett) üzemmódban kell újraindítania a készülékét, és eltávolítani a trójait. A vírusírtás azonban nehezebbé válik akkor, ha a trójai előzőleg már megszerezte az adminisztrátori jogokat.
A biztonsági kiskapuktól eltekintve a Gugi egy tipikus trójainak tekinthető, amely pénzügyi adatokat, SMS üzeneteket és kapcsolati információkat lop. Emellett a vezérlőszerveréről kapott instrukciók alapján SMS-küldésben is szerepet tud vállalni.
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat