Felcsigázta a vírusterjesztőket Trump betegeskedése
A netes csalók gyorsan ráugrottak a Trump betegségével kapcsolatos hírekre. Ezúttal bennfentes információkkal hitegetnek.
Az utóbbi napokban Donald Trump amerikai elnök koronavírus fertőzésének híre hamar bejárta a világsajtót, és minden ezzel kapcsolatos információ nagy érdeklődésre tartott számot. Ezt persze a kiberbűnözők is pontosan tudták, és nagyon gyorsan reagáltak a történésekre. A ProofPoint biztonsági cég kutatása szerint az első hírek megjelenését követő 1-2 napon belül elkezdtek terjedni azok a kéretlen elektronikus levelek, amelyek Trump betegségével voltak összefüggésbe hozhatók.
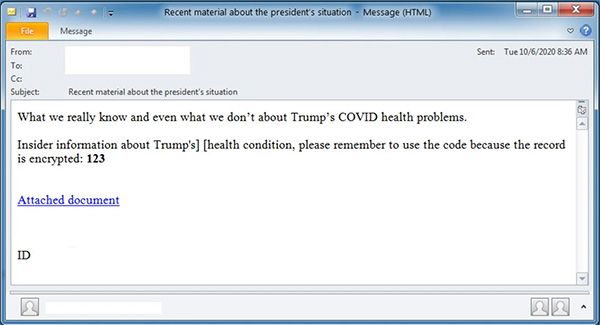
Forrás: ProofPoint
A legtöbb ilyen jellegű e-mail arról szól, hogy ha a címzett rákattint az üzenetben szereplő hivatkozásra, akkor további bennfentes információkat kap az amerikai elnök állapotával kapcsolatban. Csakhogy ebből semmi sem igaz, hiszen a kattintást követően a Google Docs-on keresztül egy olyan dokumentum nyílik meg, ami például a BazarLoader trójait terjeszti. Ez a kártékony program a számítógépek megfertőzését követően hátsó kaput nyit azokon. Ettől kezdve a csalók hozzáférhetnek az érintett PC-hez, és azon különféle műveleteket hajthatnak végre, vagy akár adatokat szivárogtathatnak ki. Többször előfordult az is, hogy a BazarLoader mellett felbukkant a Ryuk nevű zsarolóprogram is, ami további jelentős károkozásra képes fájlok tönkretétele (titkosítása) által.
A mostani adathalász akciók is azt támasztják alá, hogy a kiberbűnözők nagyon gyorsan képesek reagálni a világ eseményeire, és minden lehetőséget megragadnak a felhasználók megtévesztése érdekében. Ezért az elektronikus levelek biztonságtudatos, megfontolt kezelése roppant fontos a kockázatok csökkentése érdekében.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat