Ezek a legveszélyesebb biztonsági rések
Megszületett a sebezhetőségek legújabb toplistája, amely jól rávilágít arra, hogy mire kell(ene) leginkább odafigyelniük a fejlesztőknek és a biztonsági szakembereknek.
A MITRE legutóbb nyolc évvel ezelőtt tette közzé azt a toplistáját, amely a szoftveres sérülékenységek legveszélyesebb típusait tartalmazta. A biztonsági kutatók úgy határoztak, hogy itt az ideje egy friss toplista összeállításának, hiszen az elmúlt években sokat változott a szoftverbiztonság.
A 2019-es rangsor esetében fontos megjegyezni, hogy az nem kizárólag a sebezhetőségek veszélyessége alapján alakult ki. Egyebek mellett az is sokat nyomott a latba, hogy az egyes biztonsági réseket milyen széles körben, milyen gyakran használják ki a kiberbűnözők a támadásaik során. Ezek alapján az első helyre azok a hibák kerültek, amelyek a nem megfelelően korlátozott memóriakezelési műveletekre vezethetők vissza. Ezeket követik az XSS (Cross-site Scripting) típusú sérülékenységek, majd a nem kellően ellenőrzött bemeneti adatok problémája következik. Érdekesség, hogy a veszélyességi rangilistán első helyen végzett SQL injection ezen a 25-ös toplistán "csak" a hatodik helyre került. (A nyolc évvel ezelőtti rangsorban még az élen végzett ez a típusú sebezhetőség.)
Az NVD (National Vulnerabilities Database) adatbázisát is felhasználó elemzések végül az alábbi toplistát eredményezték:
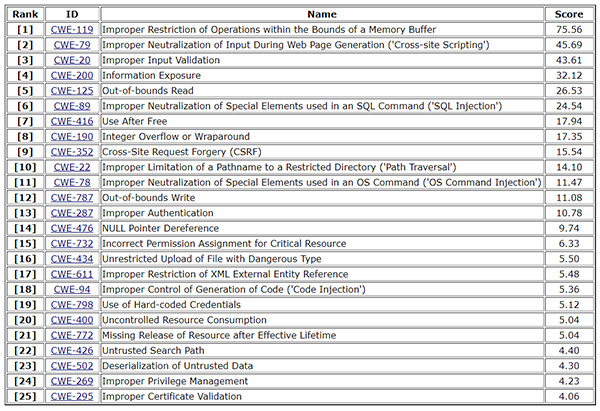
Forrás: MITRE
További információk a biztonsági hibák kategorizálásáról a MITRE weboldalán olvashatók.






-
A wolfSSL-hez megérkezett a legújabb biztonsági frissítés. Ennek révén 11 sérülékenység orvosolható.
-
A GLPI újabb biztonsági frissítést kapott.
-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.
-
Az Android októberi frissítése több mint húsz biztonsági frissítéssel szolgál.
-
A Samsung egy tucat biztonsági hibajavítást adott ki a különféle alkalmazásaihoz.
-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat