Emelt díjas szolgáltatásokra iratkozik fel a Joker vírus
Az androidos készülékeket fertőző, Joker nevű kártékony program terjedését továbbra sem sikerül megakadályozni. Rendszeresen átjut a Google Play védelmi vonalain.
A Joker mobilvírus először 2017-ben került a figyelem középpontjába, amikor elkezdte fertőzni az Android operációs rendszerre épülő okostelefonokat, táblagépeket. Azóta több mint 1700 alkalmazásban bukkant fel, amelyeket a Google folyamatosan távolított el a Play áruházból. Az aggasztó számadatok azt tükrözik, hogy a Joker gyakorta megújuló trükkökkel próbál átjutni a védelmi technológiákon, és sajnos sok esetben képes megkerülni a biztonsági óvintézkedéseket.
A Check Point kutatói nemrégen négy újabb alkalmazás kapcsán igazolták a Joker jelenlétét. A négy app a következő:
- com.app.reyflow.phote (képszerkesztő)
- com.race.mely.wpaper (háttérképkezelő)
- com.landscape.camera.plus (kamera app)
- com.vailsmsplus (SMS-kezelő)
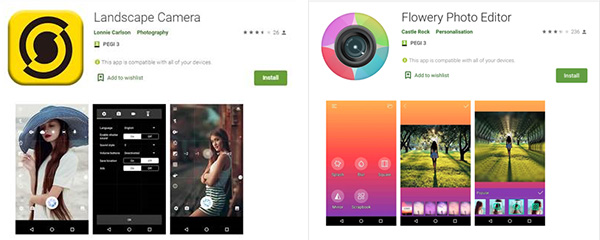
Fertőzött alkalmazások
Forrás: Check Point
A Joker érdekessége, hogy tartalmaz egy olyan ellenőrző metódust, amely azt is vizsgálja, hogy a fertőzött eszközt éppen hol használják. Amennyibe azt érzékeli, hogy a készülék az Egyesült Államokban vagy Kanadában működik, akkor nem okoz károkat. Mindez persze nem vigasztalja a világ bármely más táján mobilozó felhasználókat.
A kártékony program többféle módszert használ a rejtőzködésre. Egyrészt XOR-kódolással (és statikus kulcsokkal) igyekszik leplezni a kódjának érzékeny részeit. Másrészt titkosított módon kommunikál a vezérlőszervereivel, amelyekről konfigurációs adatokat tölt le. Ezek tartalmazzák egyebek mellett azokat a címeket (URL-eket), amelyek segítségével további nemkívánatos kódokat juttathat fel a készülékekre. Mindebből pedig a felhasználó semmit sem vesz észre, mivel minden a háttérben zajlik.
A Google a biztonsági kutatók által feltárt négy ártalmas alkalmazást már eltávolította a Play-ről.






-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.
-
Az SAP a szokásosnál több sérülékenységre hívta fel a figyelmet a havi frissítései kapcsán.
-
A SharePoint Server frissítésével 27 biztonsági rés vált befoltozhatóvá.
-
A Microsoft az Exchange Servert is frissítette a novemberi hibajavító kedden.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat