Eltűnhet a süllyesztőben a legpusztítóbb zsaroló program
Napjaink egyik legpusztítóbb kártékony programja az örök vadászmezőkre kerülhet. Ennek ellenére az öröm nem felhőtlen, mivel elképzelhető, hogy már születőben van az utód.
A GandCrab nevű zsaroló program 2018 januárjában kezdett intenzíven terjedni. Akkor tulajdonképpen egy olyan űrt töltött be, amit a korábban leállított, és szintén komoly pusztításokat okozó TeslaCrypt, CryptoWall, Spora stb. zsaroló programok hagytak maguk után azáltal, hogy a készítőik levették róluk a kezüket. Úgy tűnik, hogy nemsokára a GandCrab is erre a sorsa jut.
Damian és David Montenegro biztonsági kutatók az egyik alvilági fórumon arra lettek figyelmesek, hogy GandCrab készítői, illetve terjesztői bejelentették a visszavonulásukat. Ez pedig azért jó hír, mert e zsaroló programot elsősorban szolgáltatásként lehetett igénybe venni, azaz bérelhető volt támadásokhoz. Ha pedig a mögötte álló csoport kihátrál, akkor nem lehet majd elérni a netes feketepiacon a szerzeményt.
A GandCrab-csoport közleménye szerint 20 napon belül elérhetetlenné válik a zsaroló program, illetve az ahhoz kapcsolódó szolgáltatások. A "partnereiket" megkérték arra, hogy fejezzék be a károkozó (eddigi affiliate program keretében történő) reklámozását. Egyúttal azt is jelezték, hogy a GandCrab áldozatainak már csak pár napjuk van arra, hogy kifizessék a követelt váltságdíjat, mert napokon belül minden dekódoló kulcsot törölni fognak. Ezt követően pedig már nem lesznek helyreállíthatók a fájlok.
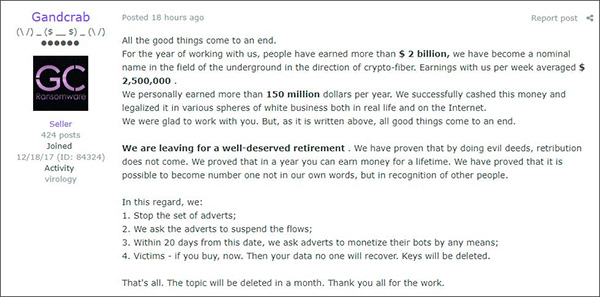
Forrás: David Montenegro
A kiberbűnözők eldicsekedtek azzal, hogy az elmúlt valamivel több mint egy év során 2,5 milliárd dollárra tettek szert a váltságdíjakból a GandCrab-szolgáltatás előfizetői, de maguk is 150 millió dollárt kerestek. Ezeket a számokat azonban fenntartásokkal kell fogadni, hiszen a szakértők szerint szó sincs ekkora bevételről. Ugyanakkor abban szinte mindenki egyetért, hogy ha nem is ilyen nagyságrendű összegek "repkedtek", így is degeszre tömték a zsebeiket a kiberbűnözők.
Még nincs vége
Biztonsági kutatók arra hívták fel a figyelmet, hogy a GandCrab felszámolásával nem ér véget a zsaroló programok története. Nagy a valószínűsége annak, hogy a közeljövőben feltűnik legalább egy olyan újabb, szintén széles körben terjesztett ransomware, amely legalább olyan veszélyes lesz, mint a GandCrab.
Ugyan a GandCrab csoport azt híreszteli, hogy törli a helyreálltáshoz szükséges dekódoló kulcsokat (hogy ezzel is az utolsó percig ösztökélje az áldozatokat a fizetésre), azért a szakértők nem biztosak abban, hogy ez így fog történni. Több példa volt már arra, hogy egy-egy zsaroló program eltűnésekor elérhetővé váltak a dekódoló kulcsok, amiket aztán a biztonsági cégek fel tudtak használni helyreállító eszközök fejlesztéséhez. Egyelőre bizonytalan, hogy a GandCrab esetében is megtörténik-e mindez, és megnyílik-e a kapu a helyreállítás előtt. Mindenesetre a váltságdíj kifizetését a szakértők ezúttal sem javasolják.






-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.
-
Az IBM Db2 három biztonsági hibajavítást kapott.
-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat