Egyesült két hírhedt banki károkozó
Egy olyan kártékony program jelent meg, amely egyesíti az eddigi banki adatlopó, valamint a POS terminálokat megfertőző károkozók képességeit.
A banki trójai programok számos csoportba sorolhatók. Vannak például olyanok, amelyek a webböngészők megfigyelésével próbálnak értékes adatokhoz hozzájutni, és vannak olyanok, amik a memória mélyreható vizsgálatával igyekeznek bizalmas információkat szerezni. Az előbbiek egyik legismertebb képviselője a Zeus trójai, míg az utóbbiak legelterjedtebb változata a Dexter víruscsalád. A kiberbűnözők azonban gondoltak egyet, és úgy döntöttek, hogy az egyik szerzeményükben egyesítik a két hírhedt károkozó funkcionalitását. Így született meg a Soraya nevű trójai program.
A Soraya először a múlt hónapban szúrt szemet az Arbor Networks kutatóinak, akik azonnal mélyrehatóan kezdték elemezni a nemkívánatos programot. A legfontosabb információkat már megosztották a víruskeresőket fejlesztő cégekkel, amelyek így fel tudták készíteni az alkalmazásaikat a kártevő elleni védekezésre.
A szakértők szerint a Soraya által megtestesített szolgáltatások egyértelműen az adattolvajok dolgát könnyítik meg. Különösen azokét, akik banki adatokat, valamint kártyainformációkat igyekeznek bezsebelni. A trójai ugyanis olyan összetevőkkel rendelkezik, amelyek egyrészt a böngészők kémlelésére, másrészt a fertőzött számítógépek, vagy éppen a POS-terminálok memóriájából történő adatszivárogtatásra képeseket.
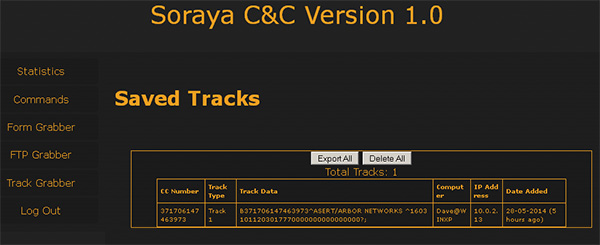
A lopott adatok lekérdezése a vezérlőszerveren - Forrás: Arbor
A trójai működése
A Soraya - megfelelő biztonsági eszközök nélküli - felismerése komoly nehézségekbe ütközhet, ugyanis a károkozó mindent megtesz azért, hogy a jelenléte minél kisebb feltűnést keltsen. Először megfertőzi a Windows explorer.exe folyamatát, majd amikor a felhasználó elindít egy alkalmazást, például egy webböngészőt, akkor a trójai annak a folyamatába is "beépül". Ettől kezdve pedig folyamatosan végzi az adott szoftver által generált adatforgalom lehallgatását. Mindeközben természetesen arról is gondoskodik, hogy a számítógép újraindítása után is képes legyen betöltődni. Ennek érdekében az éppen bejelentkezett felhasználó AppData könyvtárába bemásol egy servhost.exe nevű fájlt, valamint a regisztrációs adatbázis "HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" kulcsához hozzáfűz egy új értéket (WinServHost). Fontos megjegyezni, hogy a károkozó rootkit technikákkal képes elrejteni a servhost.exe állományát.
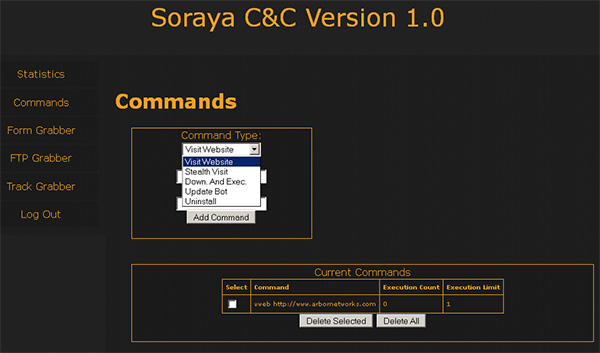
Innen vezérelhető a trójai - Forrás: Arbor
A Soraya az összegyűjtött adatokat előre meghatározott távoli szerverekre tölti fel. Az Arbor kutatóinak sikerült felderíteniük egy ilyen kiszolgálót, amelynek vizsgálatakor bebizonyosodott, hogy a trójai eddig több ezer kártyaadatot lopott. Ezek több mint 65 százaléka amerikai felhasználókat érintett. Az eltulajdonított adatok 64 százaléka bankkártyákhoz, míg a többi hitelkártyákhoz tartozott.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat