Csőstül támadnak az androidos vírusok
Néhány hónap leforgása alatt az androidos kártékony programok mennyisége 40 százalékkal nőtt. A legtöbbjük emelt díjas szolgáltatások révén apasztja a felhasználók pénztárcáját.
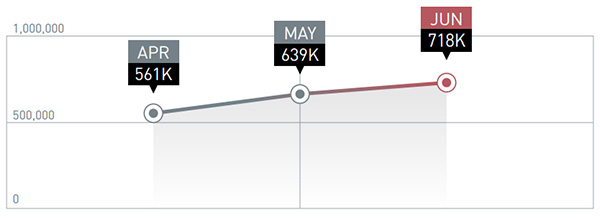
A Trend Micro kiadta a második negyedévre vonatkozó biztonsági jelentését, amelynek középpontjába a mobil kártékony programok terjedése került. Nem véletlenül, ugyanis az okostelefonokat, táblagépeket fertőző károkozók számát illetően nagyon kedvezőtlen fejlemények történtek. Kiderült ugyanis, hogy néhány hónap alatt az Android kompatibilis, nemkívánatos alkalmazások mennyisége 40 százalékkal növekedett. E programok száma áprilisban 561 ezer volt, míg júniusban már 718 ezer ismert kártevőt tartott nyilván a biztonsági cég. Ha pedig az első félévet tekintjük, akkor az androidos károkozók mennyisége összességében 350 ezerrel nőtt.
Forrás: Trend Micro
Anyagi károkozások
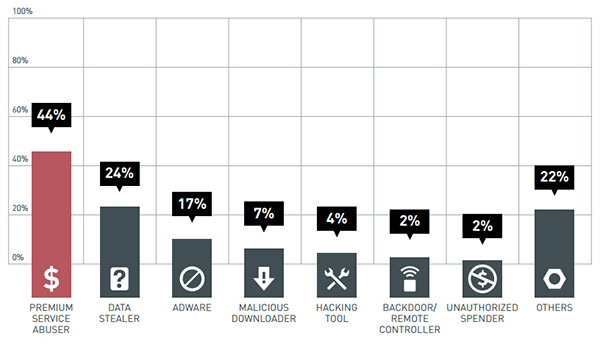
A jelentés tanúsága szerint a második negyedévben is azok a mobil, ártalmas programok terjedtek a legnagyobb számban, amelyek teljesen legális alkalmazások formájában jelentek meg, viszont nemkívánatos műveletek végrehajtására alkalmas kódokat is tartalmaztak. A legtöbb ilyen kártevő különféle szolgáltatások igénybevételét tette lehetővé, sok esetben a felhasználó tudta nélkül. Gyakorinak számított például a háttérből történő, emelt díjas SMS-küldés. Az ilyen jellegű károkozók 44 százalékát adták az összes androidos fenyegetettségnek. Ebből a szempontból a második helyre kerültek az adatlopásra képes alkalmazások, míg a "bronzérmesek" a mobil reklámprogramok lettek.
Forrás: Trend Micro
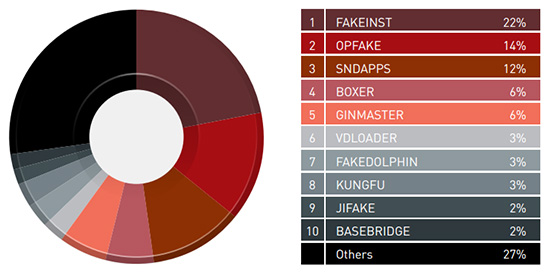
A Trend Micro egy toplistát is felállított a mobil károkozók kapcsán. A dobogós helyekre a Fakeinst, az Opfake és az SndApps programok kerültek. Ugyanakkor a biztonsági cég két másik kártékony kódot is kiemelt. Az egyik az Obad, ami képes kihasználni az Android nemrégen napvilágra került (master key) sebezhetőségét, amelynek révén legális programok manipulációjára, illetve a manipulációk leplezésére nyílhat lehetőségük a vírusíróknak. Az Obad - hasonlóan a többi androidos programhoz - jóváhagyást kér a felhasználótól különféle erőforrások és szolgáltatások eléréséhez, és ha minden a kívánsága szerint történik, akkor root jogosultságot szerez a készülékeken, amiket ilyen módon teljesen kiszolgáltatottá tesz. A Trend Micro kutatói által említett másik kártékony program a FakeBank nevet kapta. Ez a saját APK-állományát memóriakártyákra másolja fel, miközben egy legális banki alkalmazásnak álcázza magát. A FakeBank elsősorban banki adatok után mutat túlzott érdeklődést.
Forrás: Trend Micro
A biztonsági jelentés kitért arra, hogy androidos fronton a leginkább veszélyeztetett államnak az Egyesült Arab Emirátusok számít, de nem sokkal jobb a helyzet Vietnámban, Indonéziában, Brazíliában és Indiában sem.
Oda kell figyelni!
"Amíg nem teszünk ugyanolyan sürgető biztonsági lépéseket a mobilok kapcsán, mint a PC-k esetében, addig a nagyon is valós fenyegetettségek tovább fognak szaporodni. A kártékony programok terjedésének gyorsulásával elértünk egy kritikus pontot. Annak érdekében, hogy harcolni lehessen e károkozók ellen, az androidos készülékek tulajdonosainak fokozott gondossággal kellene eljárniuk, amikor az eszközeiket használják, és meg kellene tenniük egy egyszerű, de hatásos lépést: biztonsági szoftverrel felruházni a mobiljaikat" - nyilatkozta JD Sherry, a Trend Micro alelnöke.






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat