Brutális zsarolóvírus söpör végig a világon
Újabb globális vírusinvázió vette kezdetét, amelynek már most számos nagyvállalat eset áldozatául. Ezúttal a Petya zsaroló program tért vissza.
Az eddigi jelentések szerint az elmúlt órákban hasonló vírustámadás kezdett kibontakozni, mint amit a múlt hónapban a WannaCry zsaroló program okozott. Ezúttal azonban nem egy teljesen új károkozó kezdte ostromolni a rendszereket, hanem a több mint egy évvel ezelőtt megjelent, Petya nevű ransomware tért vissza, méghozzá roppant nagy intenzitással.
Az eddigi hírek szerint a problémák először Ukrajnában jelentkeztek, ahol több ukrán bank és vállalat, majd a Boriszpili repülőtér informatikai rendszerébe is bekerült a Petya. Nem sokkal később a Reuters úgy értesült, hogy a legnagyobb orosz olajvállalat, a Rosznyefty is támadás áldozatává vált.
A vírusinvázió hamar tovább gyűrűzött. Az áldoztatok listáján eddig olyan vállalatok neve szerepel, mint például az Evraz, a Mars, a Nivea, a TESA, a Mondelez és a dán Maersk. Vagyis minden jel arra utal, hogy Európán már végig söpört a Petya, és egyes hírek szerint magyar vállalatokhoz is betette a lábát.
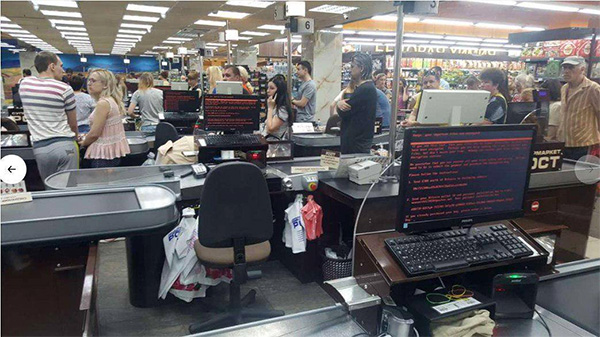
A Kaspersky Lab eddigi elemzései azt mutatják, hogy a Petya mostani kitörése valamivel kisebb, mint ami a WannaCry esetében megfigyelhető volt, de problémát jelent, hogy egyelőre nincs olyan megoldás, amivel egy csapásra meg lehetne gátolni a Petya terjedését. (Az első WannaCry variánsok esetében erre volt lehetőség.) Így most mindennél fontosabbá vált a víruskeresőket gyártó cégek gyors reakciója, és a víruskeresők gyakori frissítése.
Prémium előfizetéssel!






-
A wolfSSL-hez megérkezett a legújabb biztonsági frissítés. Ennek révén 11 sérülékenység orvosolható.
-
A GLPI újabb biztonsági frissítést kapott.
-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.
-
Az Android októberi frissítése több mint húsz biztonsági frissítéssel szolgál.
-
A Samsung egy tucat biztonsági hibajavítást adott ki a különféle alkalmazásaihoz.
-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat