Bemutatkozott a legújabb IronKey pendrive
A Kingston bemutatta a hardveres titkosítással ellátott IronKey D500S típusú adathordozót, amely katonai szintű biztonságot ígér a minősített adatok védelme érdekében.
A D500S adattároló FIPS 140-3 3. szintű tanúsítási eljárása ugyan még folyamatban van, de már alkalmazza a NIST új fejlesztéseit, amelyek biztonságos mikroprocesszor-frissítéseket írnak elő a kormányzati és katonai célú felhasználás fokozott biztonsága, valamint a támadások elleni védelem érdekében.
A meghajtó a csatlakoztatásakor önellenőrzést végez. A beépített hő- és feszültségvédelemnek köszönhetően meghatározott küszöbérték elérésekor automatikusan leáll. A katonai szabványok előírásainak megfelelően víz-, por-, ütés-, rezgés- és törésálló, epoxigyantával feltöltött D500S cink háza védi a belső alkatrészeket a fizikai támadásoktól.
Az új meghajtó komplex vagy passphrase-módban működő, többjelszavas hitelesítést biztosít. Ha a felhasználó elfelejti jelszavát, akkor a rendszergazda új felhasználói jelszót állíthat be, és engedélyezheti az egyszeri visszaállítási jelszót a hozzáférés helyreállításához.
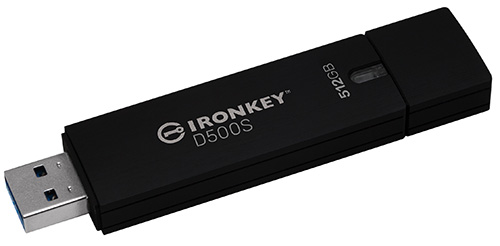
A rendszergazda és a felhasználó egyaránt beállíthat munkamenet alapú "Read-Only", azaz csak olvasható üzemmódot, hogy ezzel is védje a meghajtót a kártevőktől a nem megbízhatónak ítélt rendszereken. A rendszergazda emellett globális "Read-Only" üzemmódot is választhat, ami perzisztens írásvédelmet nyújt.
A D500S is rendelkezik olyan funkciókkal, mint például az XTS-AES 256 bites titkosítást, a digitálisan aláírt firmware a BadUSB és a Brute Force jellegű támadások ellen, a Virtual Keyboard, valamin a kettős partícionálási lehetőség. (A rendszergazda két tetszőleges méretű partíciót hozhat létre saját maga és a felhasználó számára, lehetővé téve egy rejtett fájltároló kialakítását.)
A Kingston szerint az új adattároló egyebek mellett megfelel a SOC2, a NIS2, a FISMA, a GDPR, a PIPEDA, a HIPAA, a HITECH, a GLBA, a SOX, valamint a CCPA előírásoknak is.






-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.
-
Az SAP a szokásosnál több sérülékenységre hívta fel a figyelmet a havi frissítései kapcsán.
-
A SharePoint Server frissítésével 27 biztonsági rés vált befoltozhatóvá.
-
A Microsoft az Exchange Servert is frissítette a novemberi hibajavító kedden.
-
A Microsoft 59 sérülékenységről számolt be az SQL Serverrel kapcsolatban.
-
A Zulip Server öt biztonsági hiba miatt szorul frissítésre.
-
Az IBM Security SOAR-hoz újabb biztonsági frissítés érkezett.
-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat