Bankkártyánk adataira fáj a foga egy új vírusnak
Egy olyan újabb vírus ütötte fel a fejét, amely célzott módon, kifejezetten bankkártyás fizetések során elérhető adatokat lopkod.
A bankkártyákkal kapcsolatos adatokat mindig is nagy kíváncsiság övezte a kiberbűnözők körében. Az adattolvajok számtalan módszert vetnek be napjainkban is annak érdekében, hogy minél több értékes banki adathoz férjenek hozzá. Ezek közül a legtöbb kifejezetten a végfelhasználók rendszereit célozza. Elég, ha csak a billentyűleütéseket folyamatosan kémlelő programokra vagy a különféle - legtöbb esetben megtévesztésre épülő - adathalász technikákra gondolunk. Azonban közbe-közbe felbukkannak olyan károkozók is, amelyek nem az otthoni felhasználók PC-jét veszik célba, hanem ennél jóval célzottabban támadnak, és olyan rendszerekre "hangoldónak rá", amik rengeteg banki, illetve bankkártya adatot dolgoznak fel. A csalók ebből a szempontból keresve sem találhatnánk jobb célpontokat, mint amit a kereskedelemben oly gyakran használatos POS (Point of Sale) terminálok jelentenek.
A bank- és hitelkártyák elfogadásához alkalmazott POS-rendszerek vagy terminálok az elmúlt időszakban egyre jobban kezdték foglalkoztatni a vírusírókat. Tavaly decemberben egy Dexter nevű károkozó jelent meg. A nemkívánatos program Windows-alapú terminálok megfertőzéséhez készült, és a célja az volt, hogy mágnescsíkos bankkártyák klónozásához szükséges, úgynevezett "Track 1" és "Track 2" információkat kaparintson meg.
Egy újabb jövevény
Az elmúlt napokban a McAfee kutatói egy újabb kártékony kódot füleltek le, amely szintén Windows-os POS-rendszerek ostromlására alkalmas. Amikor a cég kutatói egyes alvilági internetes fórumokat térképeztek fel, akkor azt tapasztalták, hogy a vSkimmer névre keresztelt károkozó legújabb variánsa körüli hírverés jóval nagyobb, mint ami eddig a Dexter kapcsán volt megfigyelhető. Ez azt jelenti, hogy a vSkimmer terjesztői az interneten intenzívebb marketingelés mellett próbálják értékesíteni a szerzeményüket.
Amikor a vSkimmer felkerül egy POS-gépre, akkor arról rendszerinformációkat gyűjt. Így például lekérdezi az operációs rendszer verzióját, különféle felhasználói azonosítókat, a nyelvi beállításokat, a számítógép nevét valamint a rendszerben éppen aktív felhasználói fiók nevét. Az információkat HTTP-n keresztül feltölti egy távoli szerverre, és így a vírusterjesztők pontosan tisztába kerülnek azzal, hogy a károkozójuk hol és milyen környezetekben található meg. A távoli vezérlőszerver azonban nem kizárólag adatok fogadására alkalmas, hanem arról a vírus egyes példányai fájlokat is le tudnak tölteni, amik befolyásolhatják a károkozások végrehajtását.
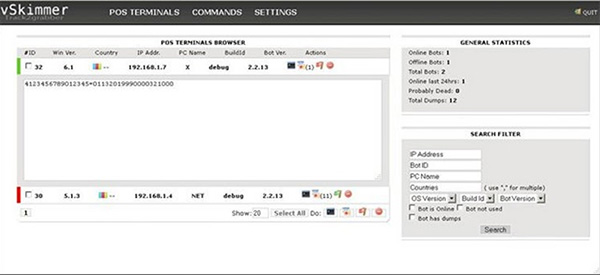
Ezt látják az adattolvajok - Forrás: McAfee
A vSkimmer feltérképezi a fertőzött rendszereken futó folyamatokat, amikből egy lista alapján kiválasztja a számára érdekeseket. A károkozó elsősorban azon folyamatokat kémleli, amelyek kártyaolvasókhoz tartoznak, és klónozáshoz használható kártyainformációkat igyekszik kinyerni, majd kiszivárogtatni az interneten keresztül. A vírus készítői arra az eshetőségre is gondoltak, amikor valamilyen ok miatt nincs internet kapcsolat. A vSkimmer ugyanis tartalmaz egy olyan funkciót, amelynek révén egy "KARTOXA007" nevű kötetet tartalmazó pendrive-ra képes kimenteni az összegyűjtött bizalmas adatokat. Természetesen ehhez az adattolvajoknak fizikailag hozzá kell férniük a POS-terminálokhoz.
A vSkimmer ellen elsősorban a POS-rendszereket üzemeltető cégek tudnak védekezni megfelelően felkészített vírusvédelmi alkalmazások segítségével. Ugyanakkor azt is fontos megjegyezni, hogy a vSkimmer által begyűjtött adatok az EMV (Europay, MasterCard, Visa) chipes kártyák szempontjából korántsem jelentenek akkora kockázatot, mint a hagyományos, mágnescsíkos kártyák esetében, főleg nem a klónozás szempontjából. Viszont az már nem jó hír, hogy a McAfee szerint a vírusírók erőteljesen dolgoznak azon, hogy a chipes kártyák jelentette védelmi vonalakat is át tudják lépni. A cég szerint a csalók egy internetes fórumon annyit ígértek ezzel kapcsolatban, hogy "2013 egy forró év lesz".






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat