Az adataira pályáznak a jelszavas e-mailek
A banki adatokra éhes adathalászok biztonságosnak kikiáltott elektronikus levelek révén igyekeznek megtéveszteni a felhasználókat. Nem szabad bedőlni a trükkjüknek!
Az adathalászok célja, hogy a felhasználók megtévesztésével értékes adatokhoz jussanak. Ennek érdekében folyamatosan változtatják a technikáikat, és mind kifinomultabb módszerekkel próbálkoznak. Ugyanakkor nem mindig a saját ötleteikből táplálkoznak, hanem esetenként más kiberbűnözői csoportok által kitalált trükköket vetnek be. Ez történt a Proofpoint kutatói által nemrégen feltárt adatlopási események során is.
A csalók ezúttal a vírusterjesztőktől nyúlták le azt a technikát, amellyel hamis biztonságérzetet keltenek a felhasználókban. Korábban a hírhedt Cerber zsaroló program, valamint az Ursnif nevű banki trójai is olyan elektronikus levelekben terjedt, amelyek mellékletében egy jelszóval védett ZIP-állomány kapott helyet. A fájl megnyitásához szükséges jelszó pedig megtalálható volt az e-mail üzenetében. A felhasználókkal a vírusterjesztők azt akarták elhitetni - sajnos nem egyszer sikerrel -, hogy a csatolmány biztonságos, oly annyira, hogy még "extra" védelemmel is rendelkezik. Azonban az állomány megnyitása a számítógép megfertőződéséhez vezetett.
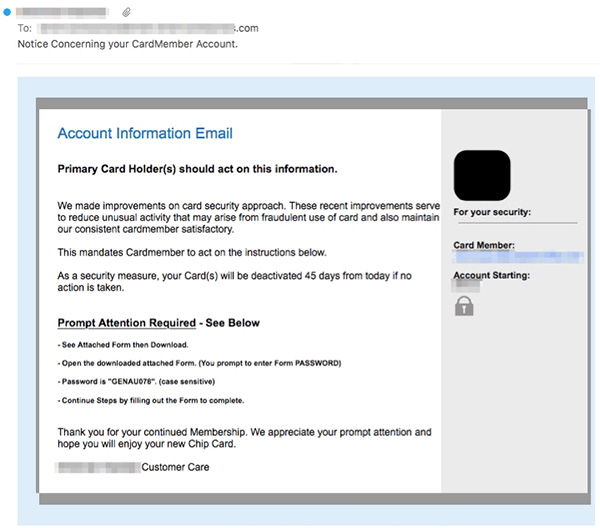
Egy kártékony e-mail - Forrás: Proofpoint
A Proofpoint szerint az adathalászok a legutóbbi akcióik során ezt a módszert használják. A kéretlen leveleikbe elhelyeznek egy HTML-fájlt, majd az abban található tartalom megtekintését egy jelszó megadásához kötik. A jelszót nem titkolják, az e-mailben azt is kiküldik a potenciális áldozatuk számára. Amikor a címzett megnyitja a HTML-fájlt, akkor a webböngészőben egy jelszó megadásra szolgáló mező jelenik meg. Ha a felhasználó beírja a jelszót, akkor kezdetét veszi egy dekódolási folyamat, aminek végén egy személyes és banki adatok megadására szolgáló weblap nyílik meg. Az ezen kitöltött adatok, köztük például bank- és hitelkártyaszámok is az adathalászokhoz kerülnek.
A vizsgálatok arra derítettek fényt, hogy a mellékelt HTML-állományba XOR-kódolás alkalmazásával rejtik el a tényleges tartalmakat a csalók. A jelszó megadását követően pedig egy pah.js nevű JavaScript végzi el a dekódolást. A biztonsági kutatók szerint ez a fajta módszer alapvetően két szempontból kedvez a bűnözőknek. Egyrészt elhitethetik a felhasználóval, hogy biztonságos weboldalt tekint meg, másrészt jelentősen megnehezíthetik a kódelemzéseket és a nemkívánatos tartalmak detektálását.
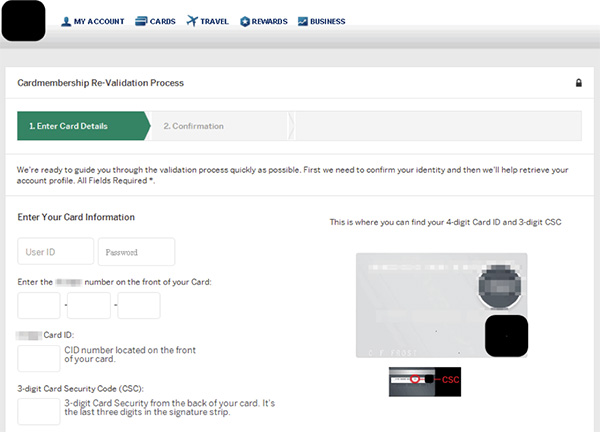
Adathalász weblap - Forrás: Proofpoint
A hasonló támadások ellen a leghatékonyabban megfelelő óvatosággal és körültekintéssel lehet védekezni. Fontos hangsúlyozni, hogy a pénzintézetek soha nem kérnek e-mailben bizalmas adatokat. Mindezek mellett az is gyanút kelthet, ha olyan módon próbálják kipuhatolni a személyes vagy pénzügyi adatainkat, hogy biztonságos, védett melléketekkel hitegetnek, miközben a jelszó megtalálható az e-mailben.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.


az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat