Ártalmas driverek elleni védelem érkezett
A Windows biztonsági technológiáinak listája egy újabb eszközzel bővül. Ezúttal a kártékony driverek által jelentett kockázatok csökkentése a cél.
A Microsoft folyamatosan fejleszti a Windows védelmi képességeit, így a Windows Defendert is. Erre szükség is van, hiszen rendszeresen jelennek meg új eszközök a támadók repertórájában. Ezek alól nem jelentenek kivélt azon támadási módszerek sem, amelyek különféle ártalmas driverekre épülnek. Az ilyen típusú támadási eljárások többek között azért veszélyesek, mert jogosultsági szint emelésre adnak módot, így jelentősebb károkozásokhoz vezethetnek.
A Microsoft is látja a driverek frontján tapasztalható biztonsági problémákat, ezért egy új megoldás kifejlesztésébe fogott, amelynek egyik gyümölcse mostanra érett be. Ez pedig nem más, mint a továbbfejlesztett WDAC (Windows Defender Application Control) és a hozzá tartozó, ártalmas drivereket tartalmazó feketelista.
A technológia a már eddig is létező, virtualizációs eljárásokat alkalmazó Core Isolation (magelkülönítés) technológiához is szervesen kapcsolódik. Kompatibilis a Windows 10, a Windows Server 2016, valamint az ezeknél újabb operációs rendszerekkel. A célja, hogy megakadályozza a nemkívánatos, ártalmas driverek telepítését, használatát. Jelenleg az alábbi esetekben figyelmeztet vagy blokkol:
- Amennyiben egy driver ismert sérülékenységet tartalmaz, amely jogosultsági szint emelést tehet lehetővé.
- Ha a driver gyanús viselkedésmintákat produkál vagy nem megfelelő a hozzá tartozó tanúsítvány.
- Amennyiben a driver nem felel meg a Windows Security Model elvárásainak.
A védelmi megoldás figyeli a driverekhez tartozó fájlok nevét, egyéb attribútumait, az SHA-256 hash kódokat, valamint a kapcsolódó tanúsítványokat. Ezeket veti össze egy - a Microsoft által - rendszeresen frissített listával.
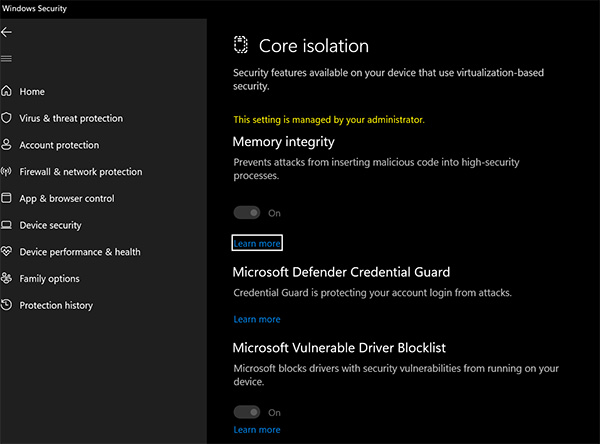
Forrás: Microsoft
A Microsoft fokozatosan teszi elérhetővé az újdonságot, de egyben felhívta a figyelmet arra, hogy az opcionálisan bekapcsolható biztonsági funkció rendellenességeket is okozhat, sőt egyes esetekben kék halálhoz vezethet. Ezért a cég egyelőre olyan módon javasolja a drivereellenőrzés bekapcsolását, hogy az az első körben csak audit módban működjön, és ne blokkoljon azonnal.






-
A Check Point Gaia egy kritikus veszélyességű hibát tartalmaz.
-
Az ISC BIND több mint egy tucat hibajavítást kapott.
-
Az Oracle 19 biztonsági rést foltozott be a VirtualBoxon.
-
Több mint 70 biztonsági rést foltoztak be a Mozilla fejlesztői a Firefox böngészőn.
-
A Google Chrome ezúttal 42 biztonsági hibától vált meg.
-
Az NGINX kapcsán egy biztonsági rést kell befoltozni.
-
Magas veszélyességi besorolással látta el az Acronis a legutóbb feltárt sebezhetőséget.
-
Az Apple a macOS 27 kiadásával rengeteg sebezhetőséget szüntetett meg.
-
Az Apple a iOS 27 és iPadOS 27 sok sebezhetőséget szüntet meg
-
Az Apple megközelítőleg 100 biztonsági rést foltozott be a watchOS-en.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat