Adathalászok kaptak rá az OTP-re
Az OTP Bank adathalász támadásra figyelmeztet. Ne dőljön be a csalók trükkjének!
Főleg e-mailen és a közösségi oldalakon terjed az alábbi hamis üzenet, amely az OTPdirekt frissítésére szólít fel. A tájékoztatás nem az OTP Banktól származik, ezért a hatóságok felé a bank megtette a szükséges intézkedéseket. A szöveg valótlanságokat tartalmaz és szövegezése is magyartalan, nehezen értelmezhető.
Az OTP Bank arra kéri az ügyfeleit, hogy ne kattintsanak a megadott linkre, az internetbanki szolgáltatásokat csak az OTP Bank honlapjáról közvetlenül elérhető OTPdirekten, vagy a mobilbanki applikáción keresztül vegyék igénybe.
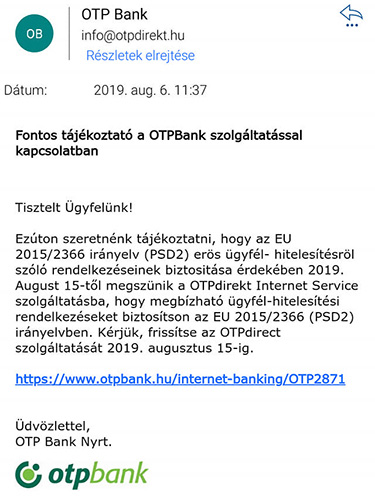
Forrás: OTP Bank






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat