A számítógépekre is lecsapott a koronavírus
Csak idő kérdése volt, hogy a vírusírók szemet vessenek a koronavírusra. A napokban sajnos megjelent az első, számítógépeket komolyan veszélyeztető kártékony program, amely a CoronaVirus nevet kapta.
Az elmúlt hetekben a Biztonságportálon már számos esetben számoltunk be a koronavírussal kapcsolatos kiberbiztonsági kockázatokról. Ezek elsősorban azzal voltak kapcsolatosak, hogy a csalók a WHO nevével visszaélve spameket küldözgetnek, illetve adathalászatot folytatnak. Most azonban már megjelent az első olyan kártékony program is, amely a koronavírus után kapta a nevét.
Egészen pontosan nem egy, hanem kettő károkozóról van szó, amelyek kéz a kézben terjednek. Az eddigi jelentések szerint a vírusírók ezúttal a WiseCleaner nevű segédprogram nevében próbálják rávenni a felhasználókat arra, hogy töltsék le a hasznos szoftvert. Csakhogy az általuk kreált, hamis oldalról nem az eredeti alkalmazás kerül fel a PC-kre, hanem egy vírusletöltésre alkalmas kis fájl. Amennyiben ezt elindítja a felhasználó, akkor a számítógépre felkerül egy file1.exe és egy file2.exe nevű fájl. Az előbbi a Kpot nevű trójait rejti, míg az utóbbi a CoronaVirus zsarolóprogramot.
Először adatlopás
A Kpot egy olyan ártalmas program, amely adatlopásra alkalmas. A fertőzött számítógépekről képes kiszivárogtatni a webböngészők által tárolt adatokat (beleértve a hitelesítési információkat is), valamint a postafiók, VPN és FTP hozzáféréseket. A Kpot egyes esetekben online játékokhoz tartozó (például Steam, Battle.net) információkat is feltölt a támadók szervereire.
Aztán következik a zsarolás
A Kpottal együtt érkező CoronaVirus a károkat jelentősen képes fokozni. A számítógépeken lévő dokumentumokat, képeket, multimédiás állományokat, adatbázisokat, tervrajzokat stb. titkosítja, majd váltságdíjat követel. Sok más ransomware programtól eltérően ez a szerzemény nem a fájlok kiterjesztését manipulálja, hanem a fájlneveket változtatja meg a kompromittált állományok esetében. A zsaroló üzenetében pedig 50 dollárnak megfelelő Bitcoint követel a helyreállítási információkért.
A CoronaVirus azonban ennyivel nem elégszik meg, ugyanis a regisztrációs adatbázis módosításával eléri, hogy a Windows újraindítása után egy üzenet jelenjen meg:
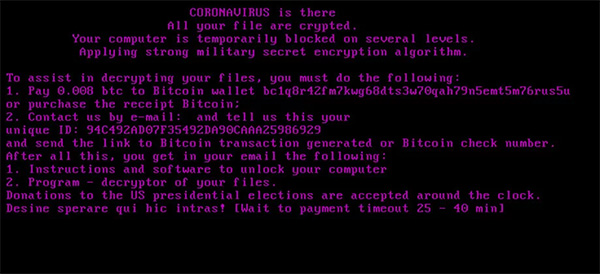
Forrás: MalwareHunterTeam
Ez a képernyő 45 perc után megváltozik, és egy másik szöveg jelenik meg, ami 15 perc után tűnik el. Ezt követően a Windows ismét elindul. A vírus mindezt a regisztrációs adatbázis alábbi kulcsának manipulálásával éri el:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\BootExecute="[...]"
A CoronaVirus ellen naprakészen tartott víruskeresőkkel, rendszeres biztonsági mentésekkel és biztonságtudatos internetezéssel lehet leginkább védekezni.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
 |
Kaspersky Premium 1 eszköz 1 év Új licenc |
| 16990 Ft | |
 |
Kaspersky Standard 2 év 3 eszköz Új licenc |
| 27990 Ft | |
 |
Bitdefender Antivirus Plus 2 év 5 eszköz |
| 13990 Ft | |

az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat